Segurança na Querri: construída sobre confiança, projetada para proteção
Protegemos seus dados com práticas de segurança transparentes e de nível empresarial. Concentre-se nos insights sem se preocupar com perda de dados, violações ou uso indevido.
Conformidade e Segurança
Nossas práticas de segurança permitem que você se concentre nos insights sem se preocupar com perda de dados, violações ou uso indevido.


Verificado de forma independente
Auditorias anuais de conformidade garantem
que seus dados permaneçam protegidos
Como protegemos suas informações
Seus dados são seus — nunca usamos seus dados para treinar IA
Seus dados permanecem privados. Nenhuma informação é compartilhada entre clientes. Tudo permanece isolado, mantendo a confidencialidade do seu negócio.
Criptografia e Gerenciamento de Chaves
Protegemos os dados dos clientes com criptografia AES-256 em repouso e TLS em trânsito. As chaves são gerenciadas no AWS KMS com controles de acesso rigorosos, para que as chaves de descriptografia nunca fiquem vinculadas a contas de usuário. Cada organização cliente também tem seu próprio banco de dados e seu próprio bucket de armazenamento.
Controle de Acesso Granular
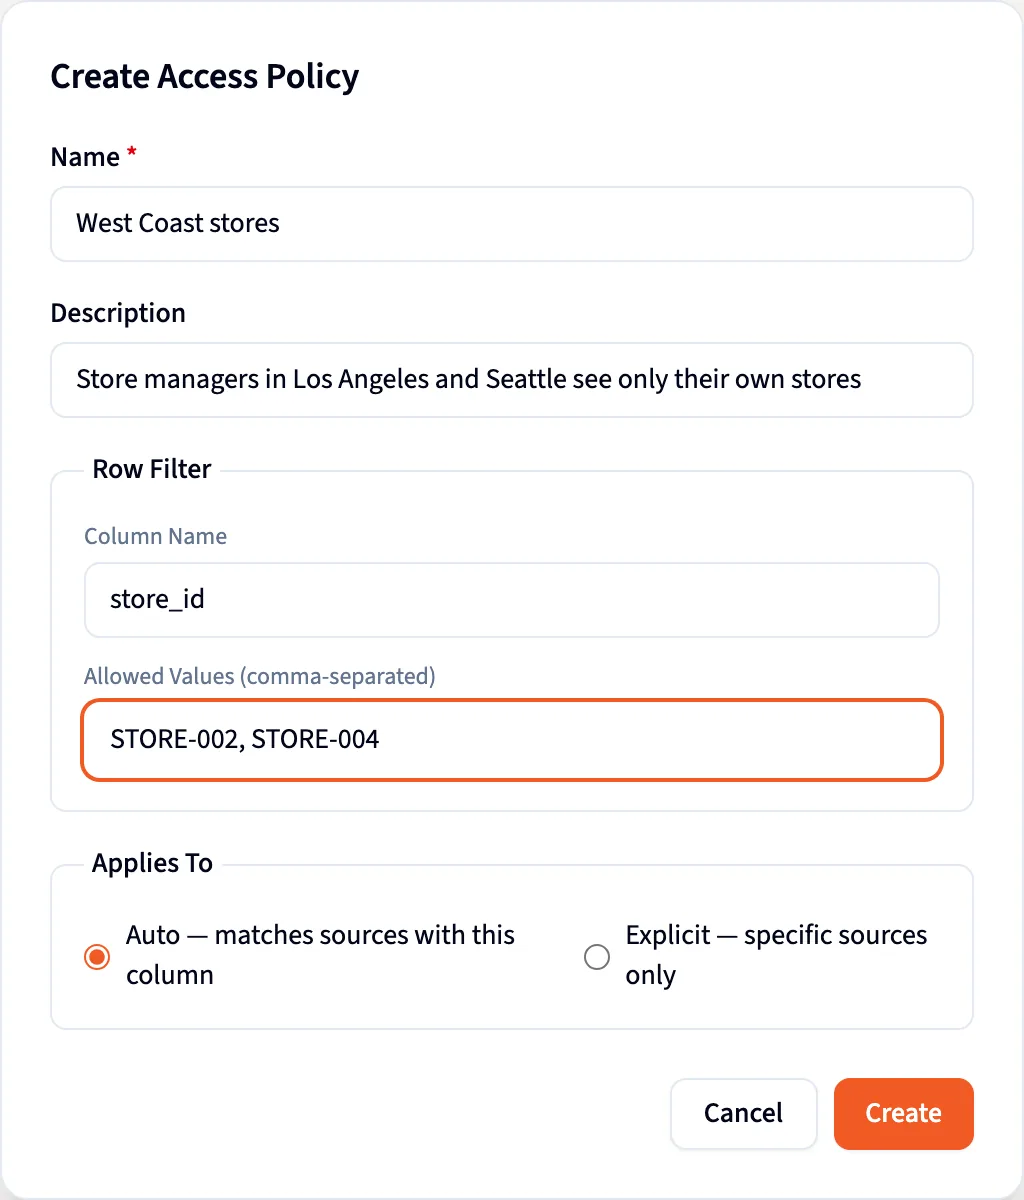
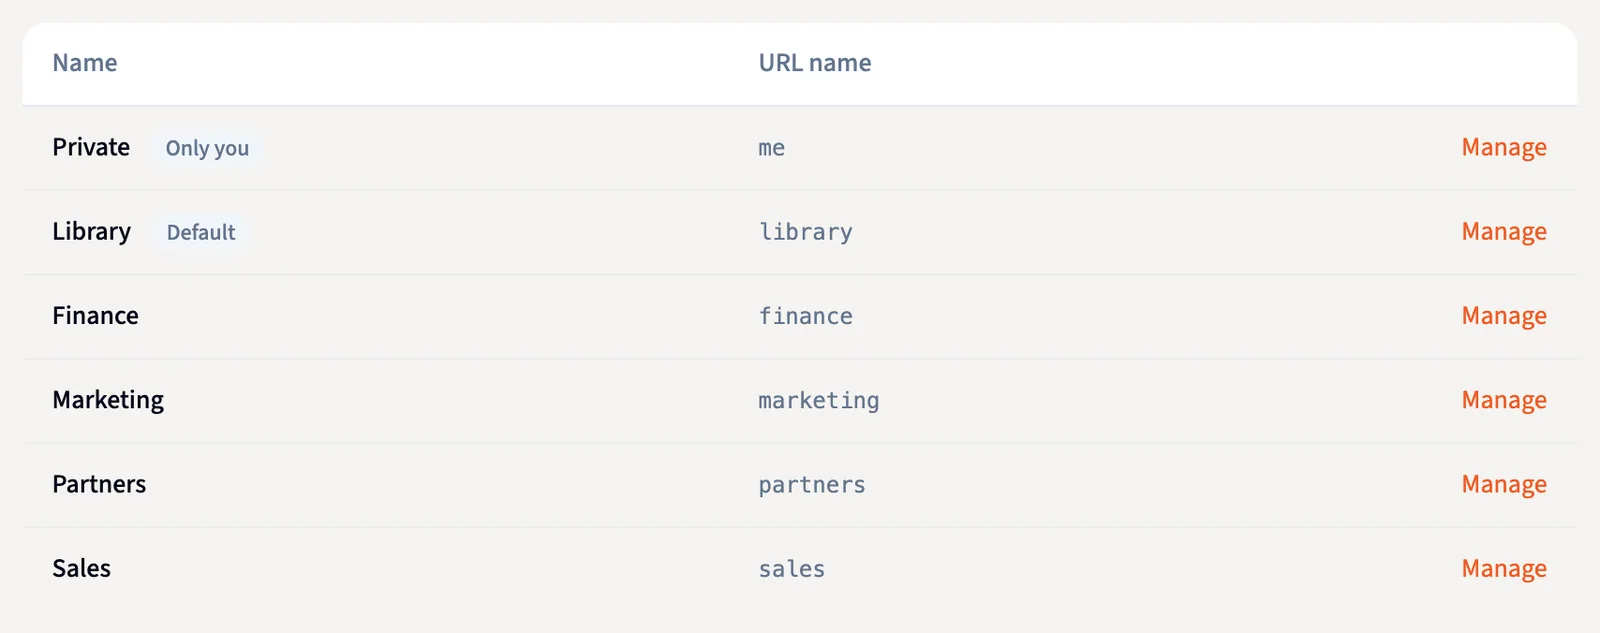
O acesso é concedido com base no princípio do menor privilégio, por meio de controle de acesso baseado em funções (RBAC). Login único (SSO), credenciais just-in-time e autenticação multifator são integrados para garantir que apenas as pessoas certas acessem os recursos certos no momento certo. O modelo de compartilhamento em camadas da Querri permite controlar quem vê seus dados, quais linhas cada pessoa vê e como o acesso é governado entre as equipes — de projetos privados por padrão até limites no nível do espaço de trabalho. Saiba mais na nossa documentação →
Isolamento e Privacidade de Dados
Nossa infraestrutura é projetada em torno de locatários isolados, garantindo que cada projeto seja seu próprio limite seguro. Por padrão, nenhum acesso é permitido, a menos que seja explicitamente autorizado, impedindo que os dados cruzem entre locatários ou contas.
Criptografia em Trânsito e em Repouso
Adotamos criptografia padrão do setor, aplicando TLS para todos os dados em movimento e criptografia AES-256 para os dados em repouso. Os balanceadores de carga aplicam HTTPS automaticamente com os conjuntos de cifras mais recentes, garantindo a confidencialidade dos dados durante a transferência.
Conformidade e Certificações
O Querri tem as certificações SOC 2 Tipo II, HIPAA e ISO 27001:2022, cada uma verificada de forma independente. Essas certificações confirmam que nossos controles de segurança não apenas são bem projetados, mas funcionam de forma eficaz, e atualizamos continuamente nossas práticas para atender a requisitos de conformidade em evolução.
Registro de Auditoria e Monitoramento
Cada acesso e alteração no sistema é rastreado em múltiplas camadas, incluindo AWS CloudTrail, logs ELK e agentes Wazuh. Os logs são resistentes a adulterações, centralizados e monitorados continuamente para detectar anomalias ou comportamentos não autorizados.
No app
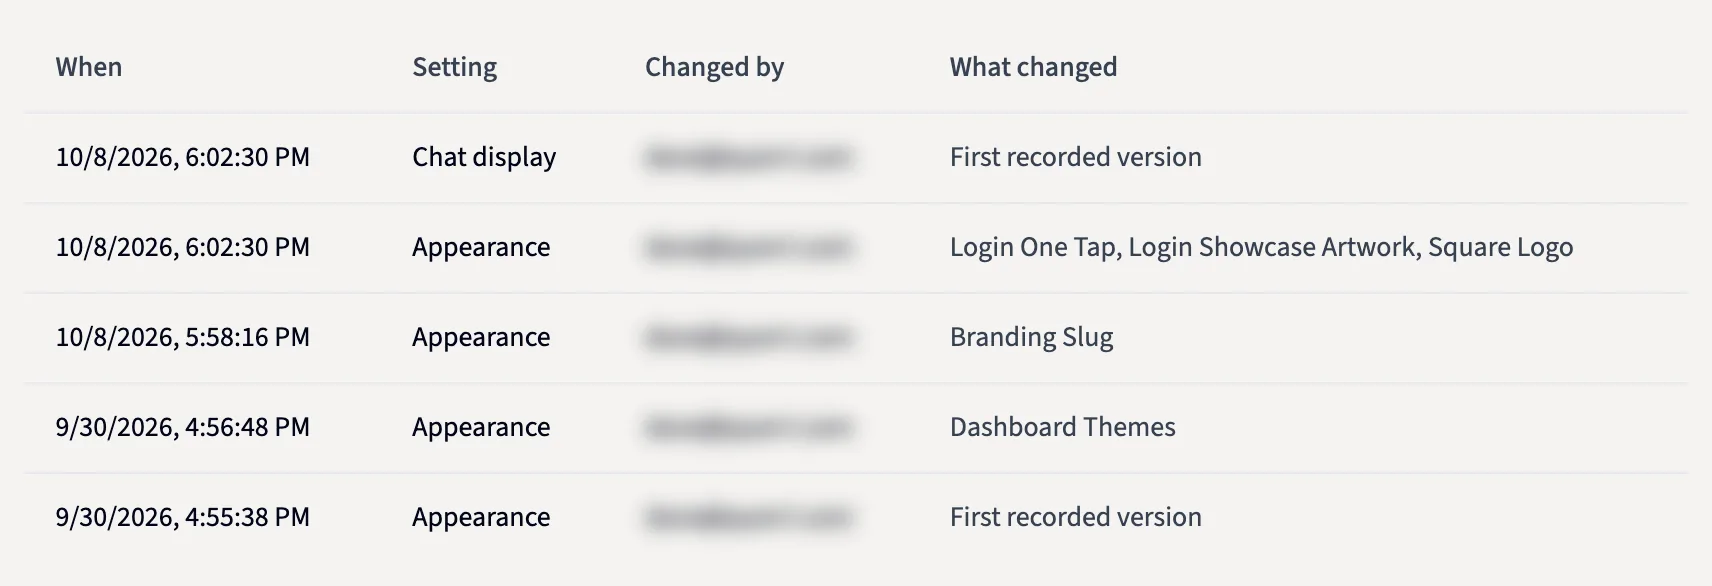
Os controles que seus administradores definem
Estas são capturas de tela do Querri com os dados de uma empresa de demonstração.
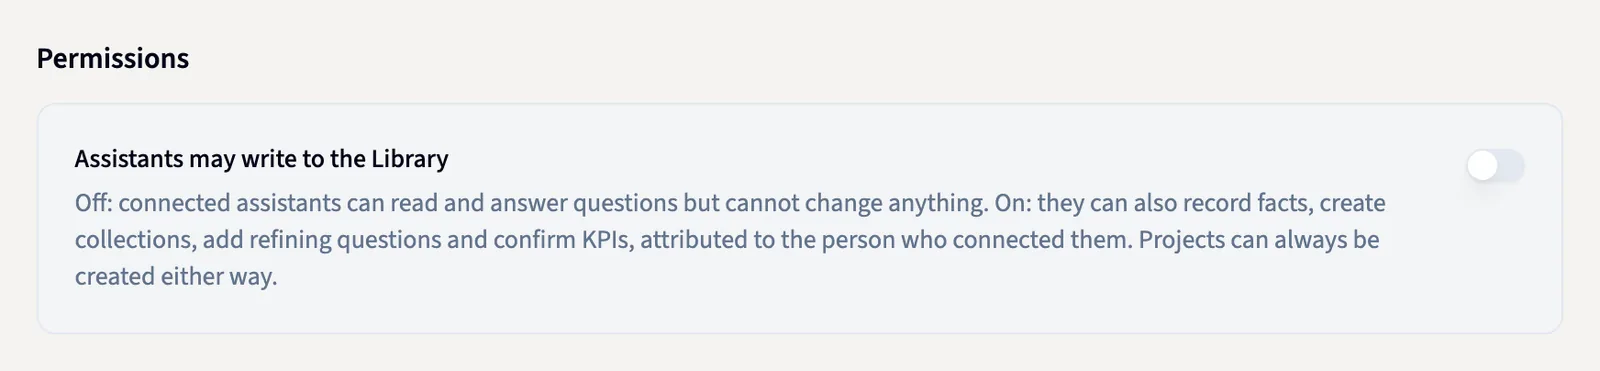
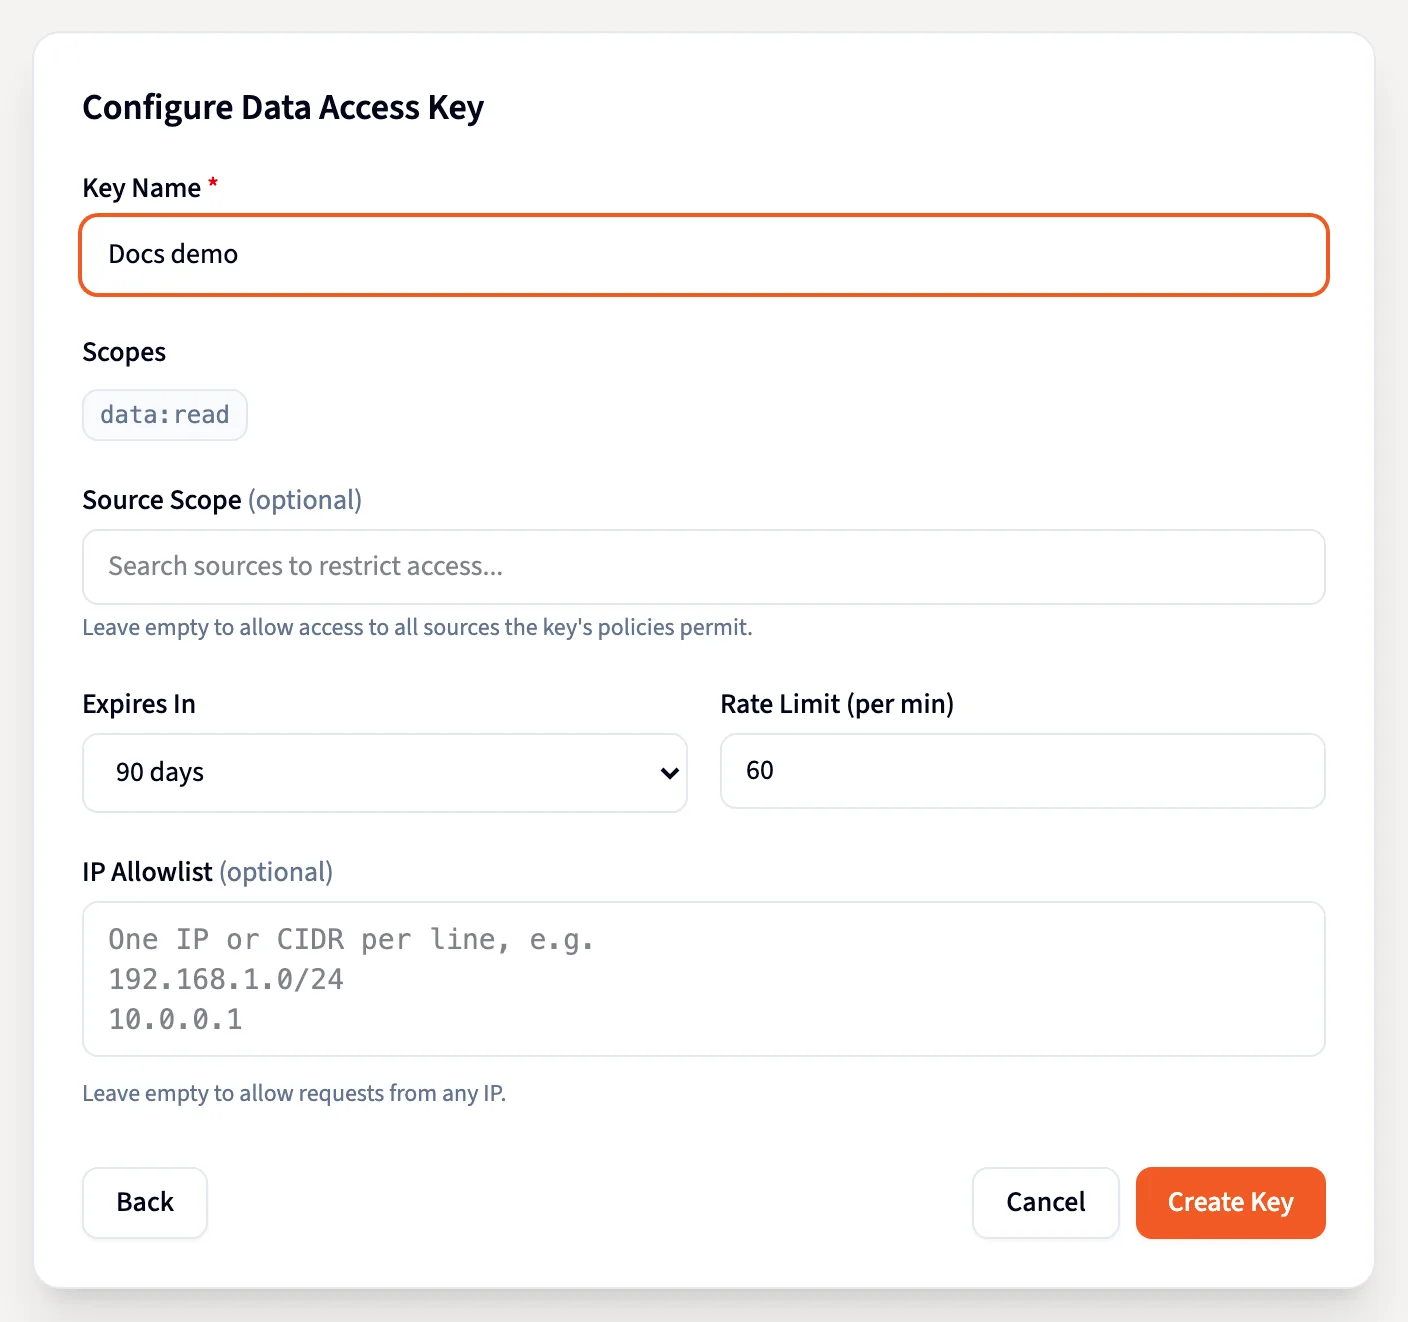
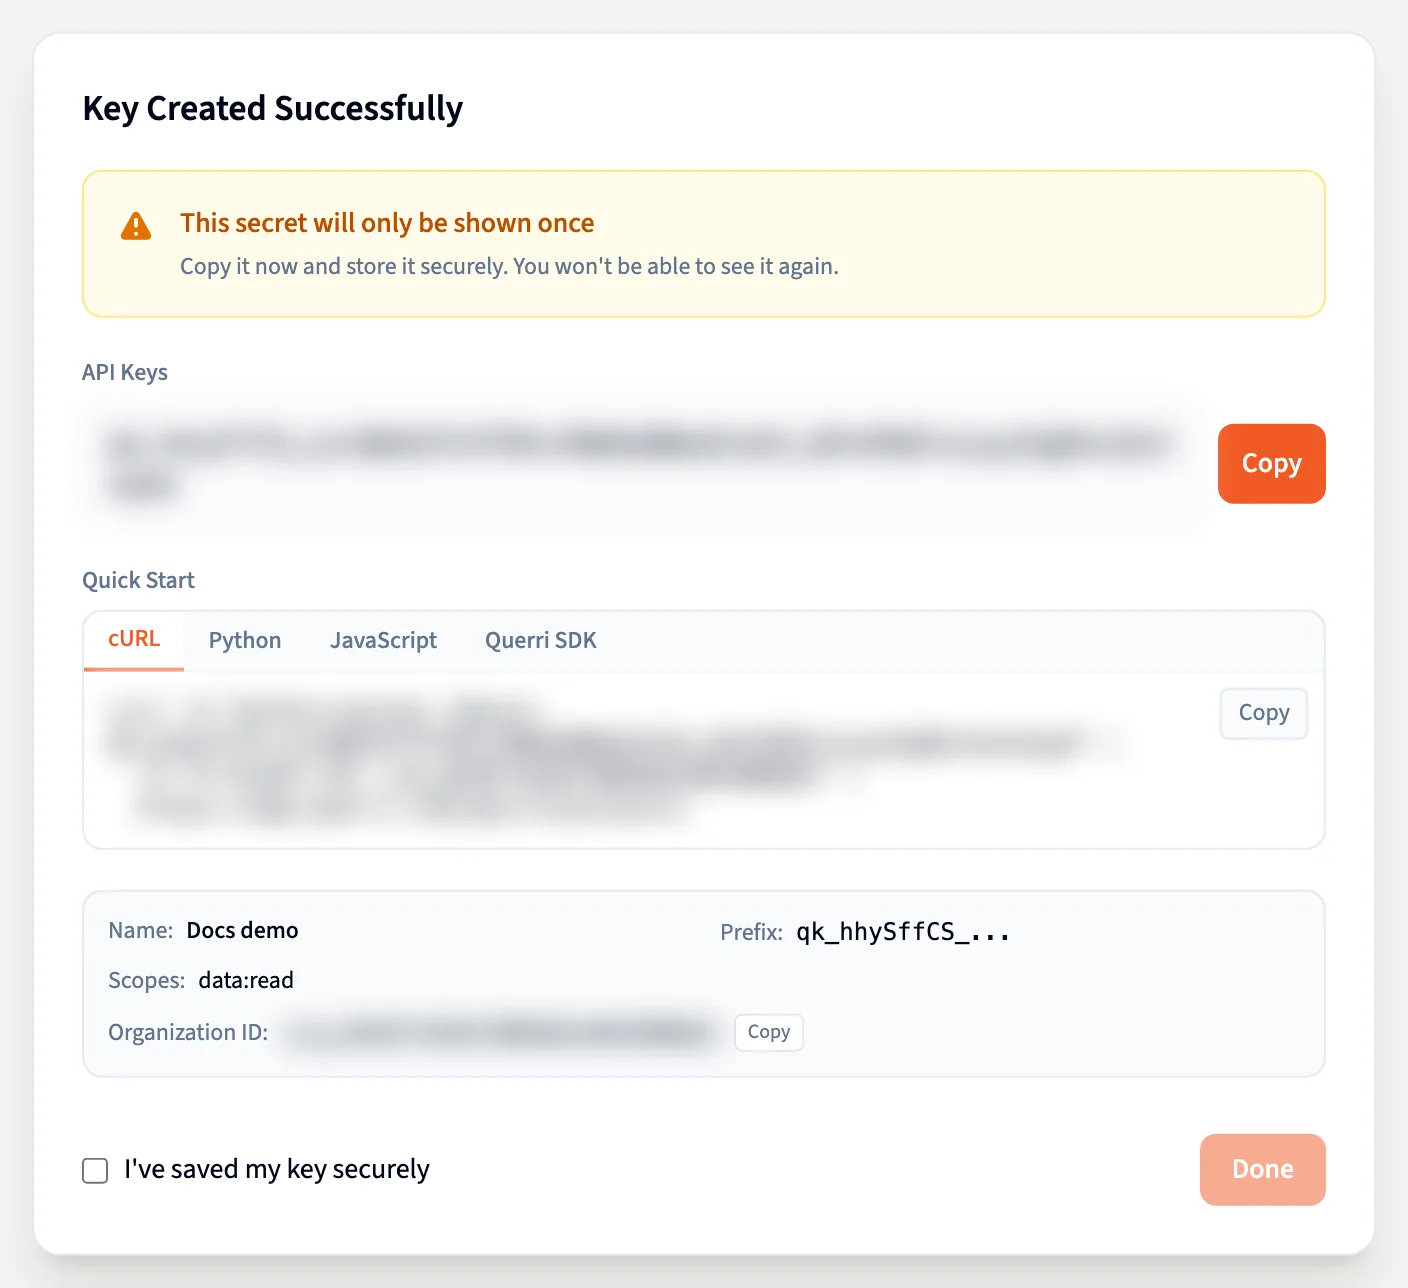
"A segurança está no coraçãoDave Ingram, fundador e CEO da Querri
da Querri desde a primeira linha
de código que escrevi."
Mais perguntas? Confira nossas perguntas frequentes
A Querri protege os dados com camadas de proteção, incluindo criptografia em repouso e em trânsito, ambientes de locatários isolados, controles rígidos de acesso baseados em funções, monitoramento contínuo e certificações de conformidade auditadas de forma independente.
Sim. Todos os dados são criptografados com AES-256 em repouso e TLS em trânsito. As chaves de criptografia são gerenciadas no AWS KMS, isoladas e nunca vinculadas a contas de usuário, e cada organização cliente tem seu próprio banco de dados e armazenamento.
O acesso é rigorosamente controlado por meio de controle de acesso baseado em funções (RBAC), login único (SSO) e tokens just-in-time que expiram rapidamente. A autenticação multifator é obrigatória, e todas as tentativas de acesso são registradas e monitoradas.
Não. Seus dados ficam isolados no seu ambiente de locatário e nunca são usados para treinar os modelos de IA da Querri nem compartilhados entre contas.
Empregamos monitoramento 24/7 com AWS GuardDuty, Wazuh SIEM e AWS Inspector para detectar anomalias, intrusões ou vulnerabilidades. Os alertas acionam procedimentos formais de resposta a incidentes para investigar e corrigir problemas rapidamente.
O Querri tem as certificações SOC 2 Tipo II, HIPAA e ISO 27001:2022, todas verificadas de forma independente, e atualizamos continuamente nossos controles para atender a requisitos em evolução.
A Querri possui procedimentos formais de resposta a incidentes. Detectamos, reportamos e mitigamos incidentes rapidamente, documentando os resultados e garantindo a continuidade do serviço.
Nossa plataforma é implantada em múltiplas zonas de disponibilidade, com failover automático, backups e procedimentos de recuperação de desastres para garantir a confiabilidade e minimizar o tempo de inatividade.
Verificamos vulnerabilidades continuamente com o AWS Inspector e o Wazuh, corrigindo problemas críticos rapidamente. O monitoramento de integridade de arquivos e a verificação antivírus oferecem proteção adicional contra malware ou alterações não autorizadas.
Se você acredita ter encontrado um problema de segurança na Querri, reporte-o de forma privada para security@querri.com. Seguimos práticas de divulgação responsável e trabalhamos com pesquisadores de boa-fé para investigar e corrigir os problemas antes da divulgação pública.
Sim. Compartilhamos nossos relatórios de conformidade SOC 2 Type II, HIPAA e ISO 27001:2022 sob NDA com clientes, parceiros ou interessados que os solicitarem entrando em contato com security@querri.com.