La sécurité chez Querri : bâtie sur la confiance, conçue pour la protection
Nous protégeons vos données avec des pratiques de sécurité de niveau entreprise et transparentes. Concentrez-vous sur les insights sans vous soucier de la perte de données, des violations ou des utilisations abusives.
Conformité et sécurité
Nos pratiques de sécurité vous permettent de vous concentrer sur les insights sans vous soucier de la perte de données, des violations ou des utilisations abusives.


Vérifié de manière indépendante
Les audits de conformité annuels garantissent
que vos données restent protégées
Comment nous protégeons vos informations
Vos données vous appartiennent — nous ne les utilisons jamais pour entraîner l'IA
Vos données restent privées. Aucune information n'est partagée entre les clients. Tout reste isolé, préservant la confidentialité de votre entreprise.
Chiffrement et gestion des clés
Nous protégeons les données clients avec un chiffrement AES-256 au repos et TLS en transit. Les clés sont gérées dans AWS KMS avec des contrôles d'accès stricts, afin que les clés de déchiffrement ne soient jamais liées à des comptes utilisateurs. Chaque organisation cliente dispose en outre de sa propre base de données et de son propre bucket de stockage.
Contrôle d'accès granulaire
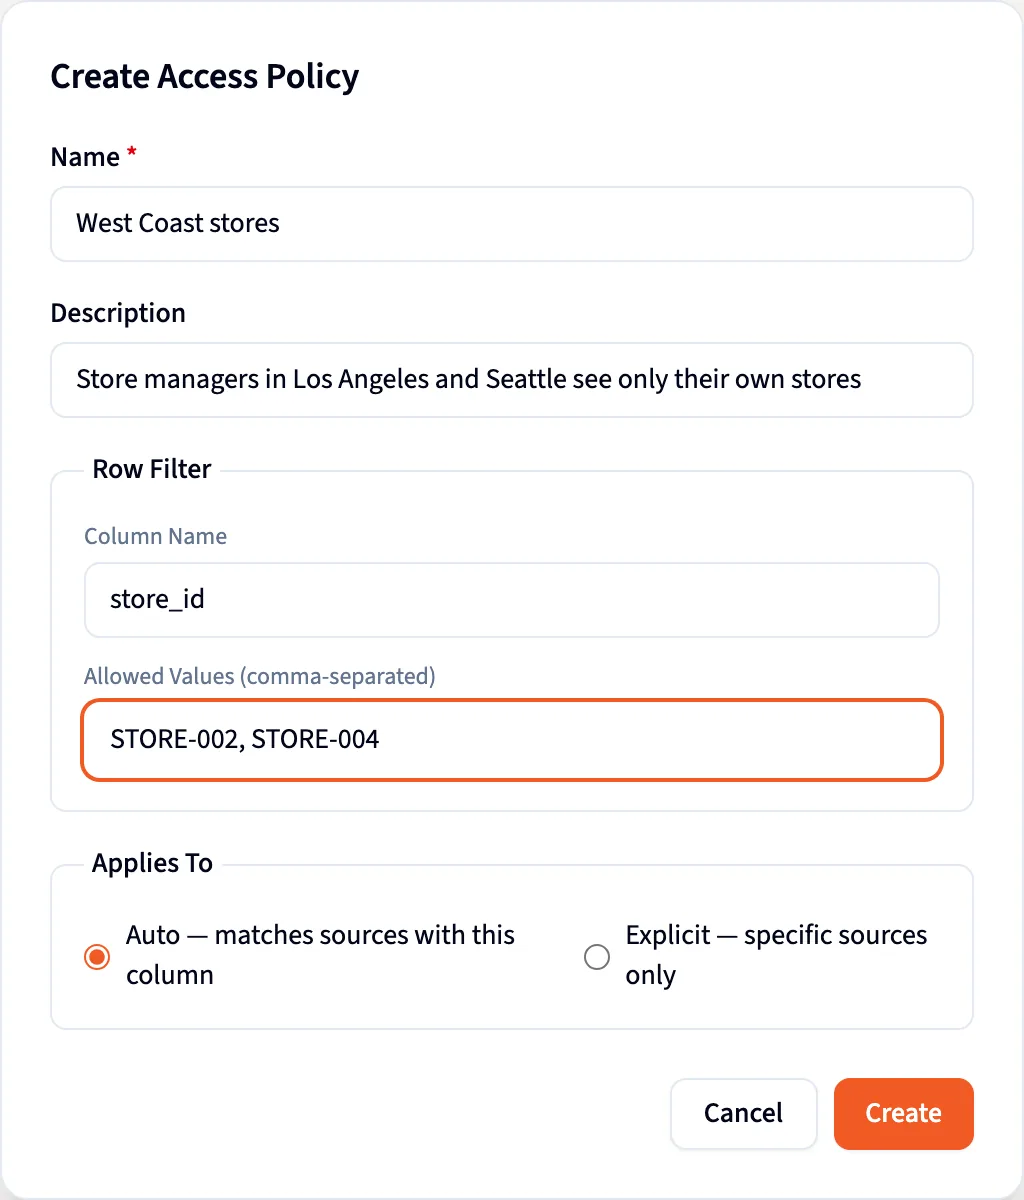
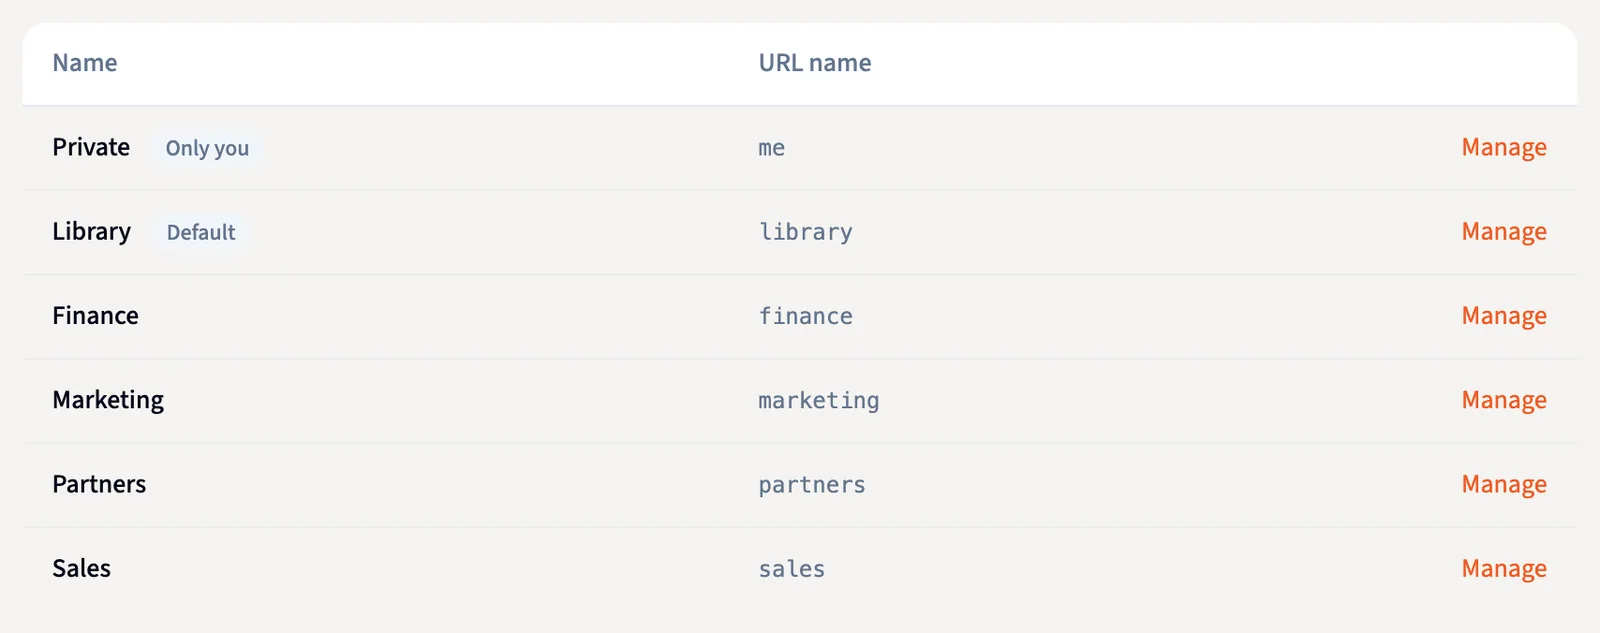
L'accès est accordé selon le principe du moindre privilège grâce au contrôle d'accès basé sur les rôles (RBAC). L'authentification unique (SSO), les identifiants juste-à-temps et l'authentification multifacteur sont intégrés afin de garantir que seules les bonnes personnes puissent accéder aux bonnes ressources au bon moment. Le modèle de partage en couches de Querri vous permet de contrôler qui voit vos données, quelles lignes elles voient, et comment l'accès est régi entre les équipes — des projets privés par défaut jusqu'aux limites au niveau de l'espace de travail. En savoir plus dans notre documentation →
Isolation et confidentialité des données
Notre infrastructure est conçue autour de locataires isolés, garantissant que chaque projet constitue sa propre frontière sécurisée. Par défaut, aucun accès n'est autorisé sauf autorisation explicite, ce qui empêche les données de circuler entre les locataires ou les comptes.
Chiffrement en transit et au repos
Nous adoptons une cryptographie conforme aux normes du secteur, en imposant TLS pour toutes les données en mouvement et le chiffrement AES-256 pour les données au repos. Les équilibreurs de charge imposent automatiquement HTTPS avec les suites de chiffrement les plus récentes, garantissant la confidentialité des données pendant le transfert.
Conformité et certifications
Querri est certifié SOC 2 Type II, HIPAA et ISO 27001:2022 — chacune vérifiée de manière indépendante. Ces certifications confirment que nos contrôles de sécurité sont non seulement bien conçus, mais aussi efficaces en pratique, et nous mettons continuellement à jour nos pratiques pour répondre à l'évolution des exigences de conformité.
Journalisation d'audit et surveillance
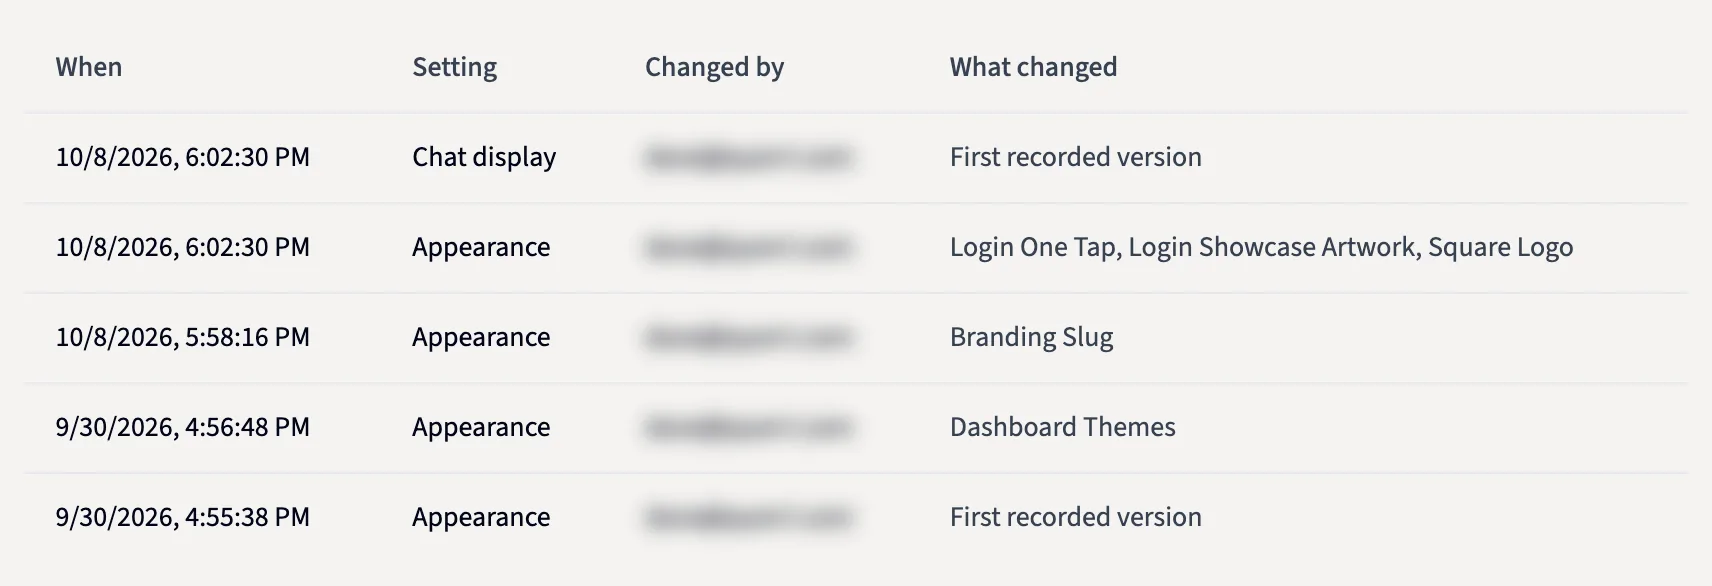
Chaque accès et modification du système est suivi à travers plusieurs couches, notamment AWS CloudTrail, la journalisation ELK et les agents Wazuh. Les journaux sont inviolables, centralisés et surveillés en continu afin de détecter les anomalies ou les comportements non autorisés.
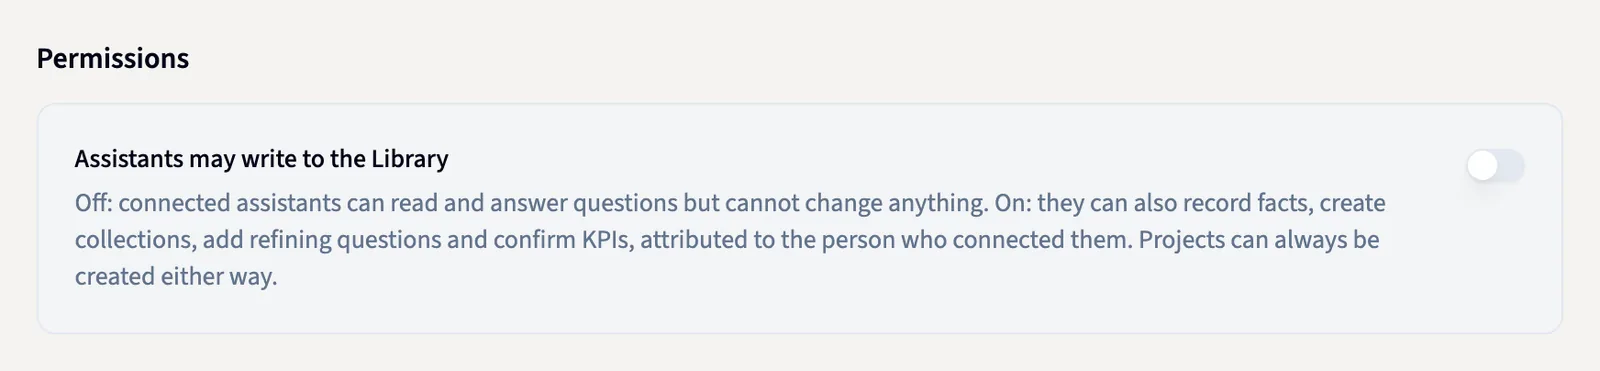
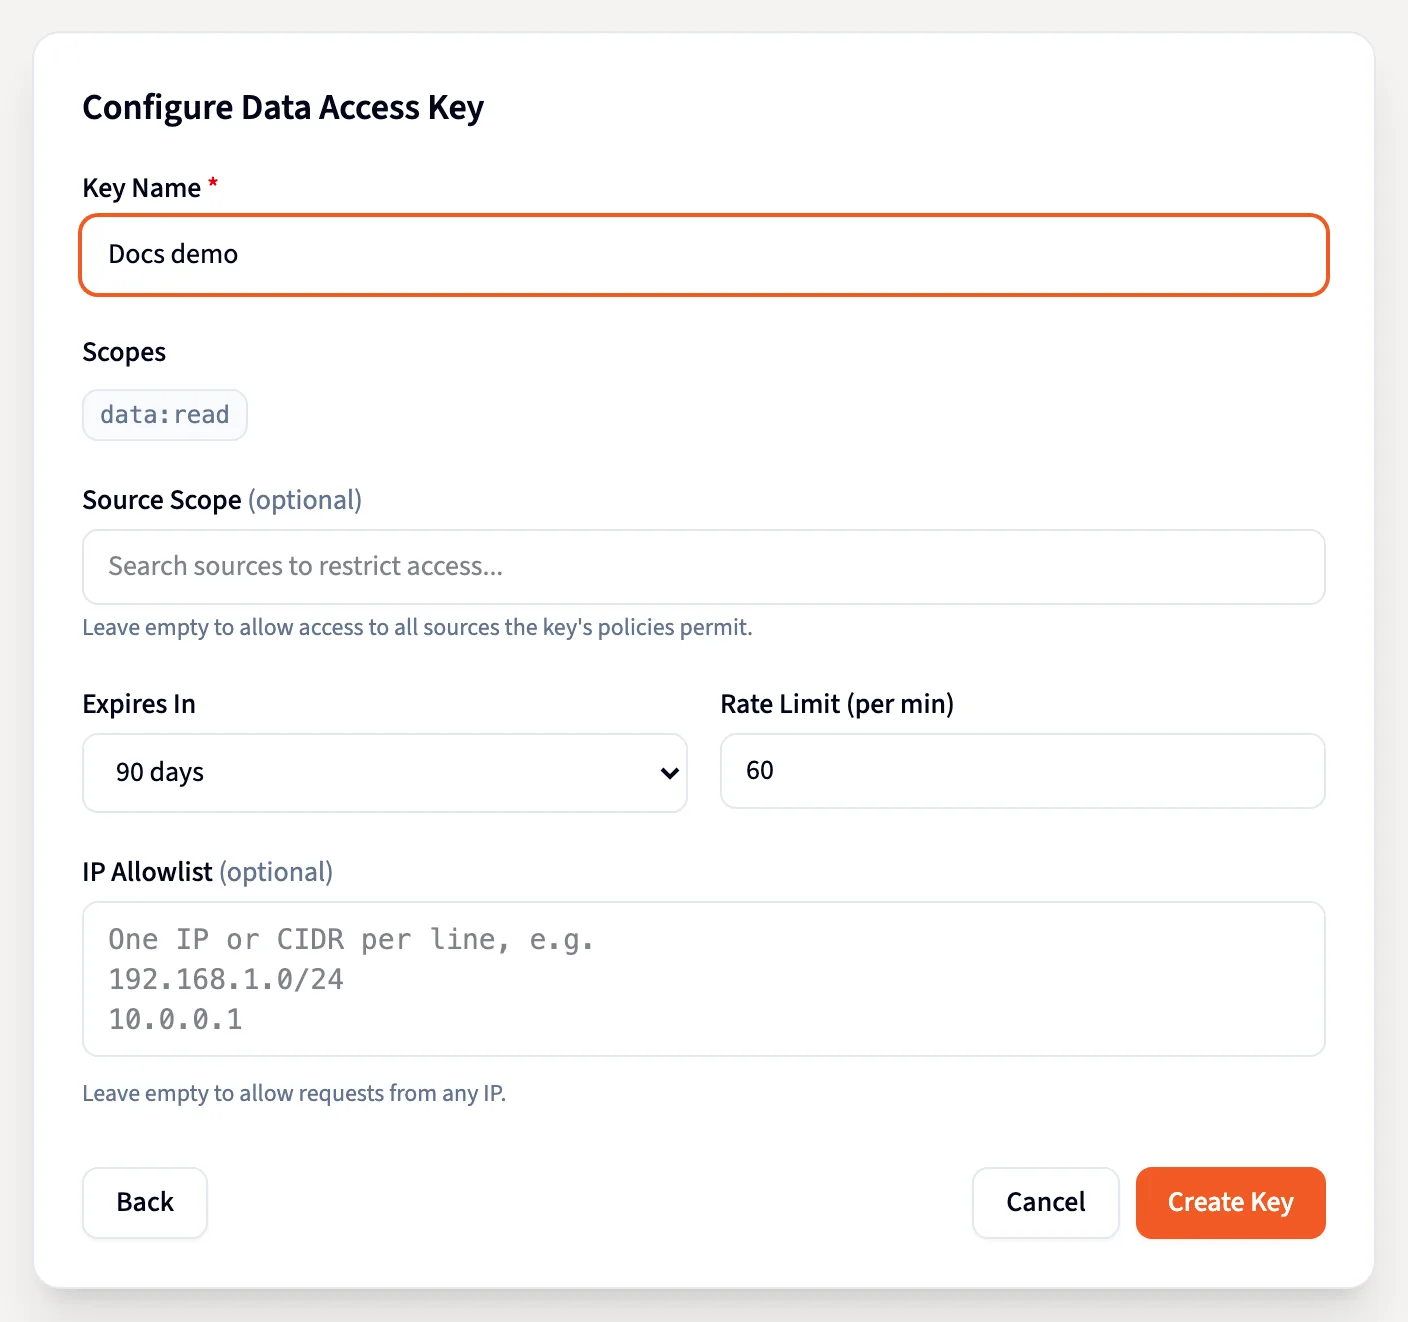
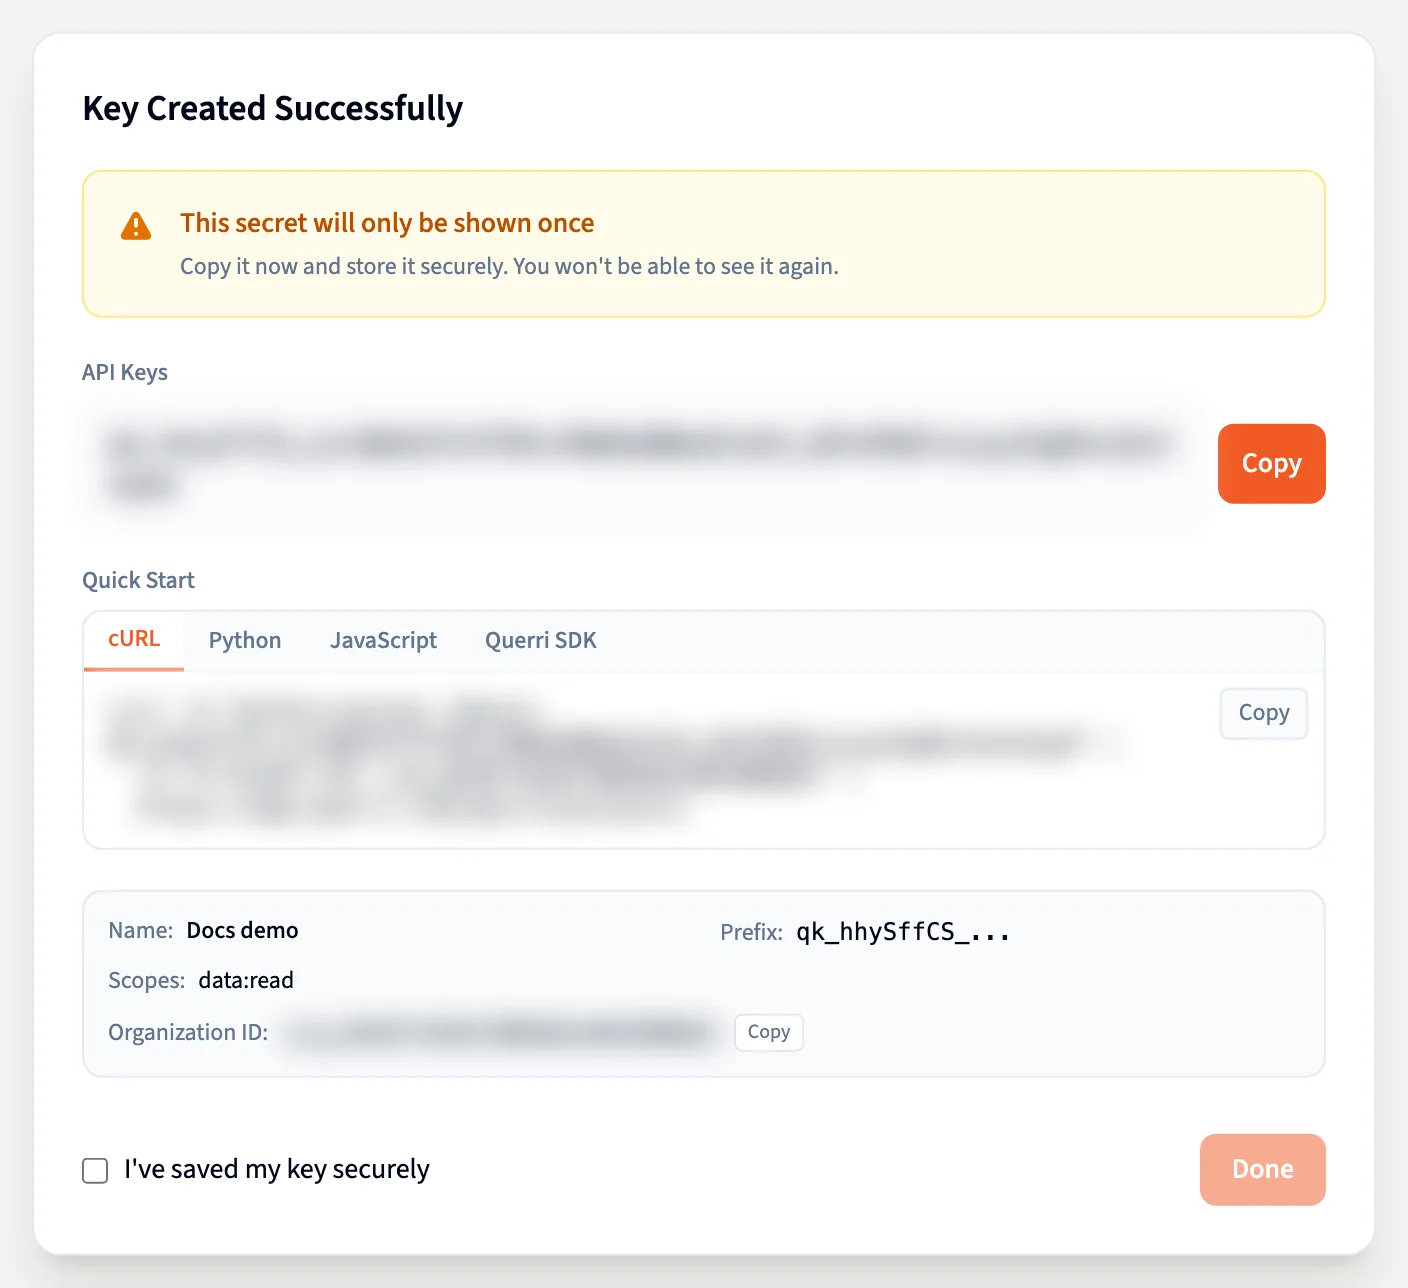
Dans l’app
Les contrôles que vos administrateurs définissent
Ce sont des captures d’écran de Querri avec les données d’une entreprise de démonstration.
« La sécurité est au cœur de QuerriDave Ingram, fondateur/CEO de Querri
depuis la première ligne
de code que j'ai écrite. »
D'autres questions ? Consultez notre FAQ
Oui. Toutes les données sont chiffrées en AES-256 au repos et en TLS en transit. Les clés de chiffrement sont gérées dans AWS KMS, isolées et jamais liées à des comptes utilisateurs, et chaque organisation cliente dispose de sa propre base de données et de son propre stockage.
L'accès est strictement contrôlé à l'aide du contrôle d'accès basé sur les rôles (RBAC), de l'authentification unique (SSO) et de jetons juste-à-temps qui expirent rapidement. L'authentification multifacteur est imposée, et toutes les tentatives d'accès sont journalisées et surveillées.
Non. Vos données sont isolées dans votre environnement de locataire et ne sont jamais utilisées pour entraîner les modèles d'IA de Querri ni partagées entre les comptes.
Nous utilisons une surveillance 24/7 avec AWS GuardDuty, Wazuh SIEM et AWS Inspector pour détecter les anomalies, les intrusions ou les vulnérabilités. Les alertes déclenchent des procédures formelles de réponse aux incidents afin d'enquêter et de remédier rapidement aux problèmes.
Querri est certifié SOC 2 Type II, HIPAA et ISO 27001:2022, toutes vérifiées de manière indépendante, et nous mettons continuellement à jour nos contrôles pour répondre à l'évolution des exigences.
Querri dispose de procédures formelles de réponse aux incidents. Nous détectons, signalons et atténuons rapidement les incidents, tout en documentant les résultats et en garantissant la continuité du service.
Notre plateforme est déployée sur plusieurs zones de disponibilité avec basculement automatique, sauvegardes et procédures de reprise après sinistre afin de garantir la fiabilité et de minimiser les temps d'arrêt.
Nous recherchons en permanence les vulnérabilités à l'aide d'AWS Inspector et de Wazuh, en corrigeant rapidement les problèmes critiques. La surveillance de l'intégrité des fichiers et l'analyse antivirus offrent une protection supplémentaire contre les logiciels malveillants ou les modifications non autorisées.
Si vous pensez avoir trouvé un problème de sécurité dans Querri, veuillez le signaler en privé à security@querri.com. Nous suivons des pratiques de divulgation responsable et travaillons avec des chercheurs de bonne foi pour enquêter et corriger les problèmes avant toute divulgation publique.
Oui. Nous partageons nos rapports de conformité SOC 2 Type II, HIPAA et ISO 27001:2022 sous NDA avec les clients, partenaires ou prospects qui en font la demande en contactant security@querri.com.
Querri protège les données grâce à des protections en couches, notamment le chiffrement au repos et en transit, des environnements de locataires isolés, des contrôles d'accès stricts basés sur les rôles, une surveillance continue et des certifications de conformité auditées de manière indépendante.