Sicherheit bei Querri: Auf Vertrauen gebaut, für Schutz konzipiert
Wir schützen Ihre Daten mit transparenten Sicherheitspraktiken auf Enterprise-Niveau. Konzentrieren Sie sich auf Erkenntnisse, ohne sich um Datenverlust, Sicherheitsverletzungen oder Missbrauch sorgen zu müssen.
Compliance & Sicherheit
Unsere Sicherheitspraktiken ermöglichen es Ihnen, sich auf Erkenntnisse zu konzentrieren, ohne sich um Datenverlust, Sicherheitsverletzungen oder Missbrauch sorgen zu müssen.


Unabhängig verifiziert
Jährliche Compliance-Audits sorgen dafür,
dass Ihre Daten geschützt bleiben
Wie wir Ihre Informationen schützen
Ihre Daten gehören Ihnen – wir nutzen Ihre Daten niemals, um KI zu trainieren
Ihre Daten bleiben privat. Es werden keine Informationen zwischen Kunden geteilt. Alles bleibt isoliert, sodass Ihre Geschäftsdaten vertraulich bleiben.
Verschlüsselung & Schlüsselverwaltung
Wir schützen Kundendaten mit AES-256-Verschlüsselung im Ruhezustand und TLS bei der Übertragung. Die Schlüssel werden in AWS KMS mit strengen Zugriffskontrollen verwaltet, sodass Entschlüsselungsschlüssel nie an Benutzerkonten gebunden sind. Jede Kundenorganisation erhält außerdem eine eigene Datenbank und einen eigenen Speicher-Bucket.
Granulare Zugriffskontrolle
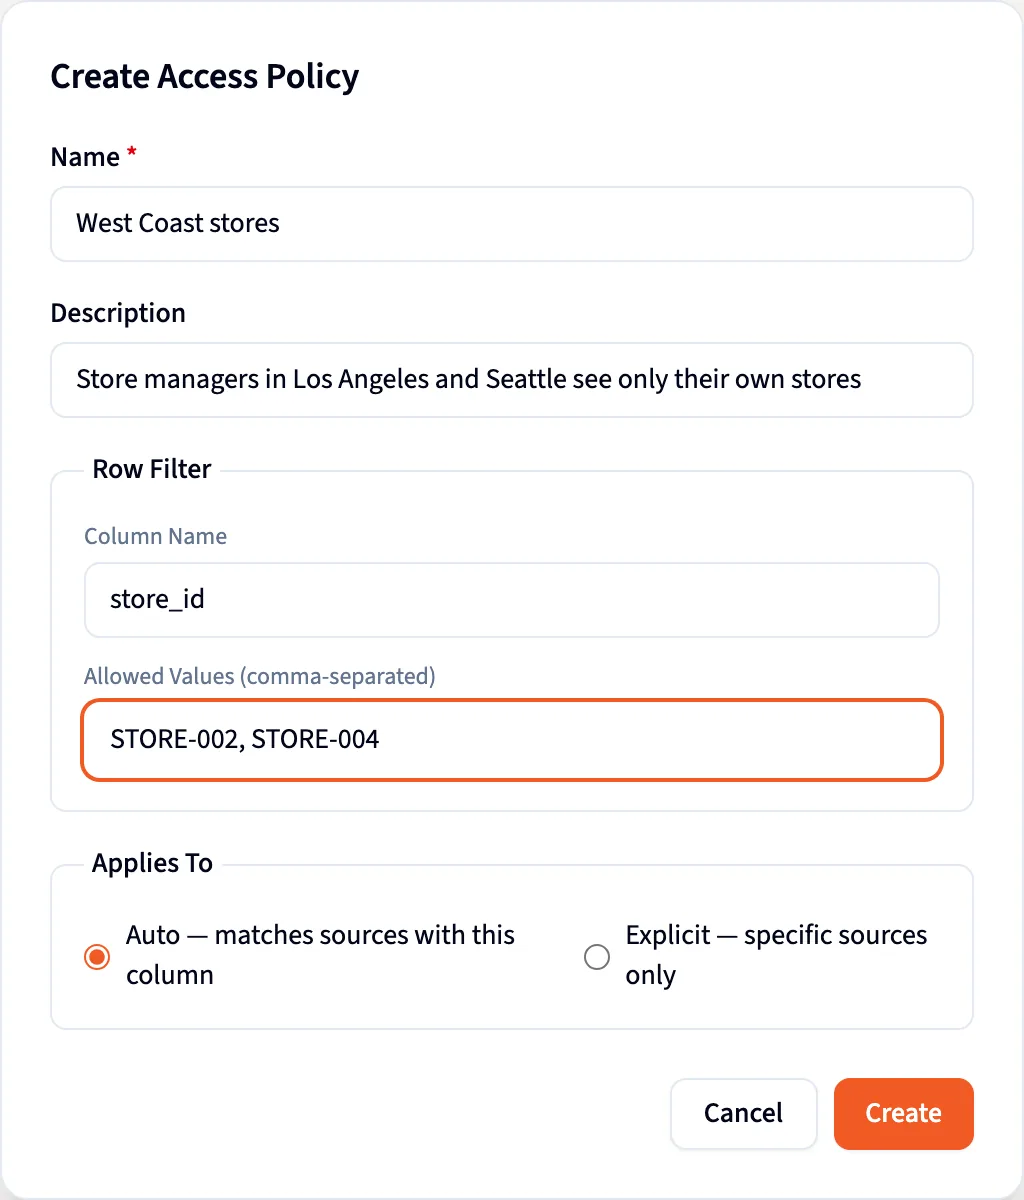
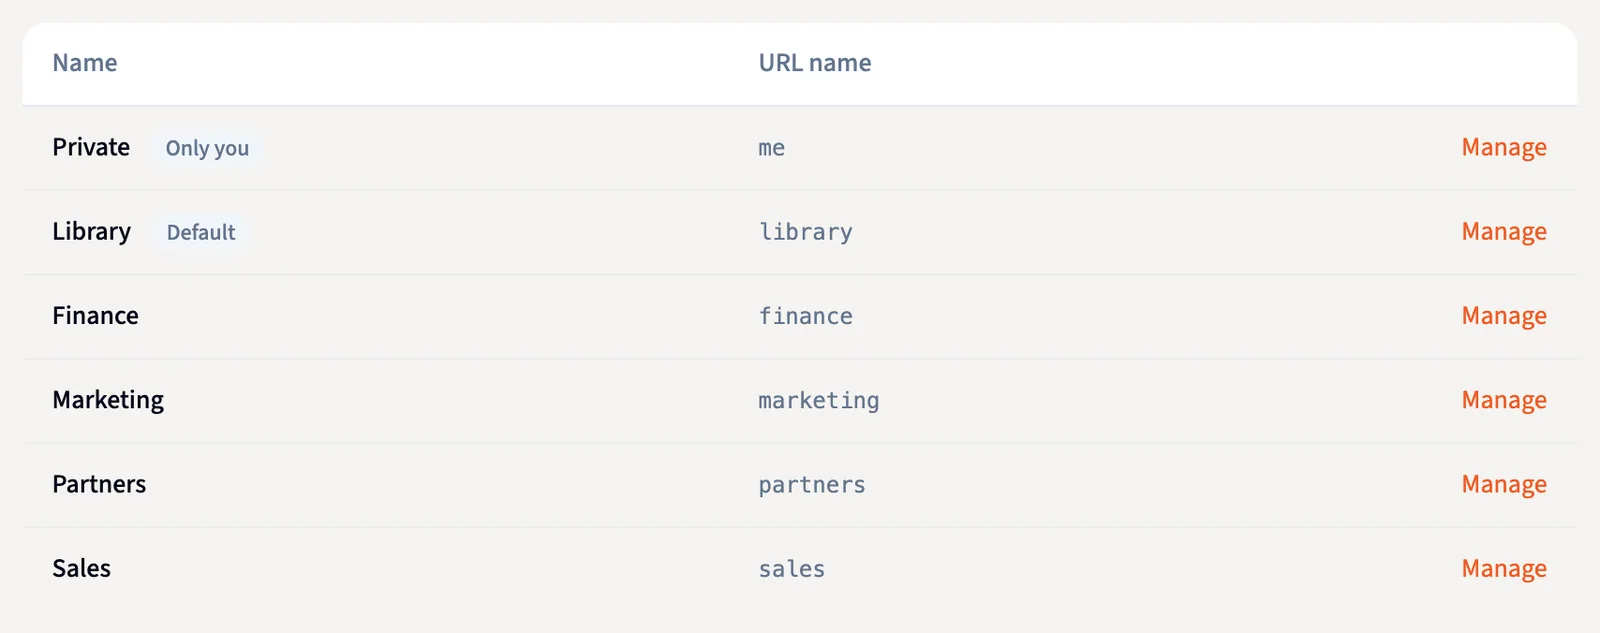
Der Zugriff wird nach dem Prinzip der geringsten Rechte über rollenbasierte Zugriffskontrolle (RBAC) gewährt. Single Sign-On (SSO), Just-in-time-Anmeldedaten und Multi-Faktor-Authentifizierung sind integriert, um sicherzustellen, dass nur die richtigen Personen zur richtigen Zeit auf die richtigen Ressourcen zugreifen können. Querris mehrschichtiges Freigabemodell ermöglicht es Ihnen, zu steuern, wer Ihre Daten sieht, welche Zeilen sichtbar sind und wie der Zugriff teamübergreifend geregelt wird – von standardmäßig privaten Projekten bis hin zu Grenzen auf Workspace-Ebene. Mehr erfahren Sie in unserer Dokumentation →
Isolation & Datenschutz
Unsere Infrastruktur ist um isolierte Mandanten herum konzipiert, sodass jedes Projekt seine eigene sichere Grenze bildet. Standardmäßig ist kein Zugriff erlaubt, sofern er nicht ausdrücklich autorisiert wurde, wodurch verhindert wird, dass Daten zwischen Mandanten oder Konten übertragen werden.
Verschlüsselung bei der Übertragung & im Ruhezustand
Wir setzen branchenübliche Kryptografie ein und erzwingen TLS für alle Daten in Bewegung sowie AES-256-Verschlüsselung für Daten im Ruhezustand. Load Balancer erzwingen automatisch HTTPS mit den neuesten Cipher Suites und gewährleisten so die Vertraulichkeit der Daten während der Übertragung.
Compliance & Zertifizierungen
Querri ist nach SOC 2 Typ II, HIPAA und ISO 27001:2022 zertifiziert – jeweils unabhängig geprüft. Diese Zertifizierungen bestätigen, dass unsere Sicherheitskontrollen nicht nur gut konzipiert sind, sondern auch wirksam funktionieren, und wir passen unsere Praktiken laufend an neue Compliance-Anforderungen an.
Audit-Protokollierung & Überwachung
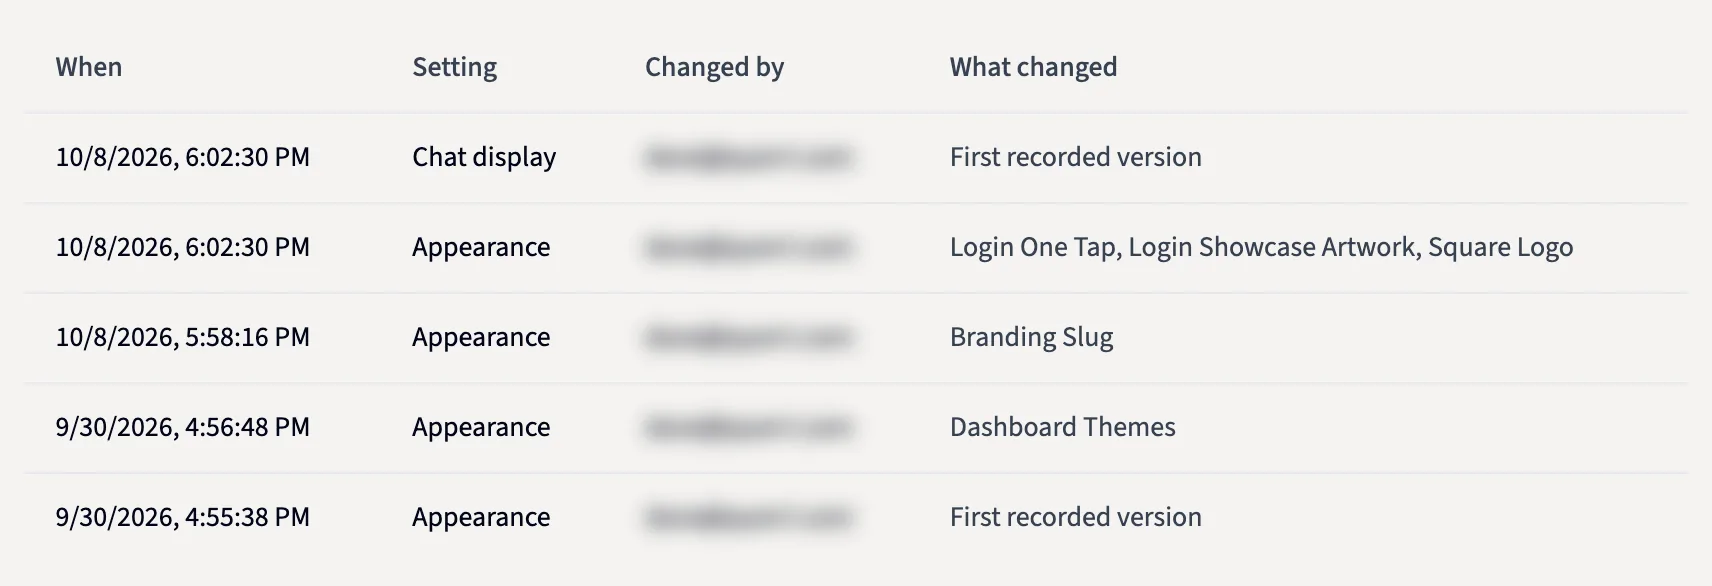
Jeder Zugriff und jede Systemänderung wird über mehrere Ebenen hinweg verfolgt, einschließlich AWS CloudTrail, ELK-Protokollierung und Wazuh-Agenten. Die Protokolle sind manipulationssicher, zentralisiert und werden kontinuierlich überwacht, um Anomalien oder unbefugtes Verhalten zu erkennen.
In der App
Die Kontrollen, die Ihre Admins festlegen
Das sind Screenshots von Querri mit den Daten eines Demo-Unternehmens.
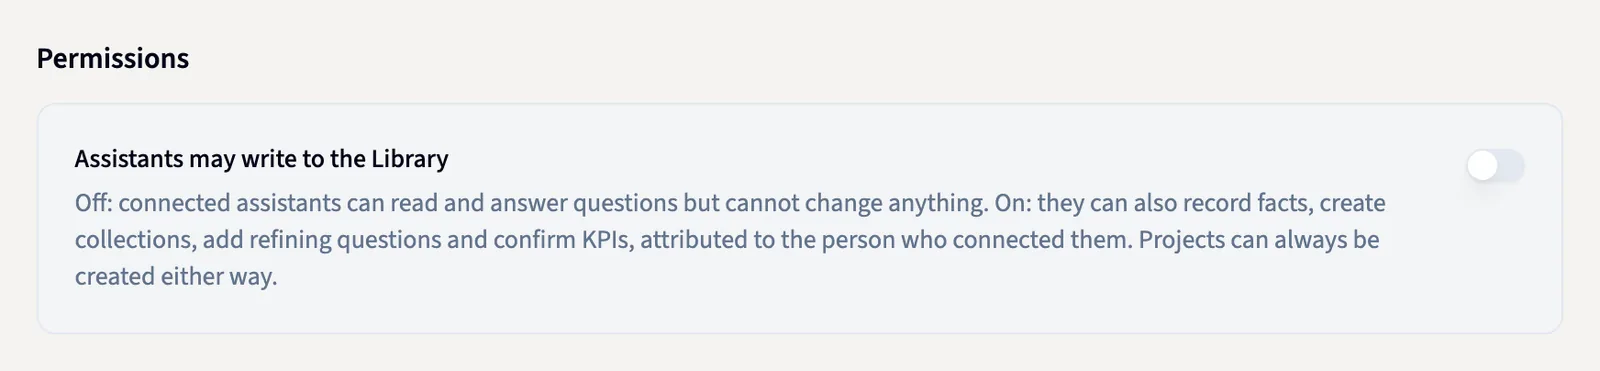
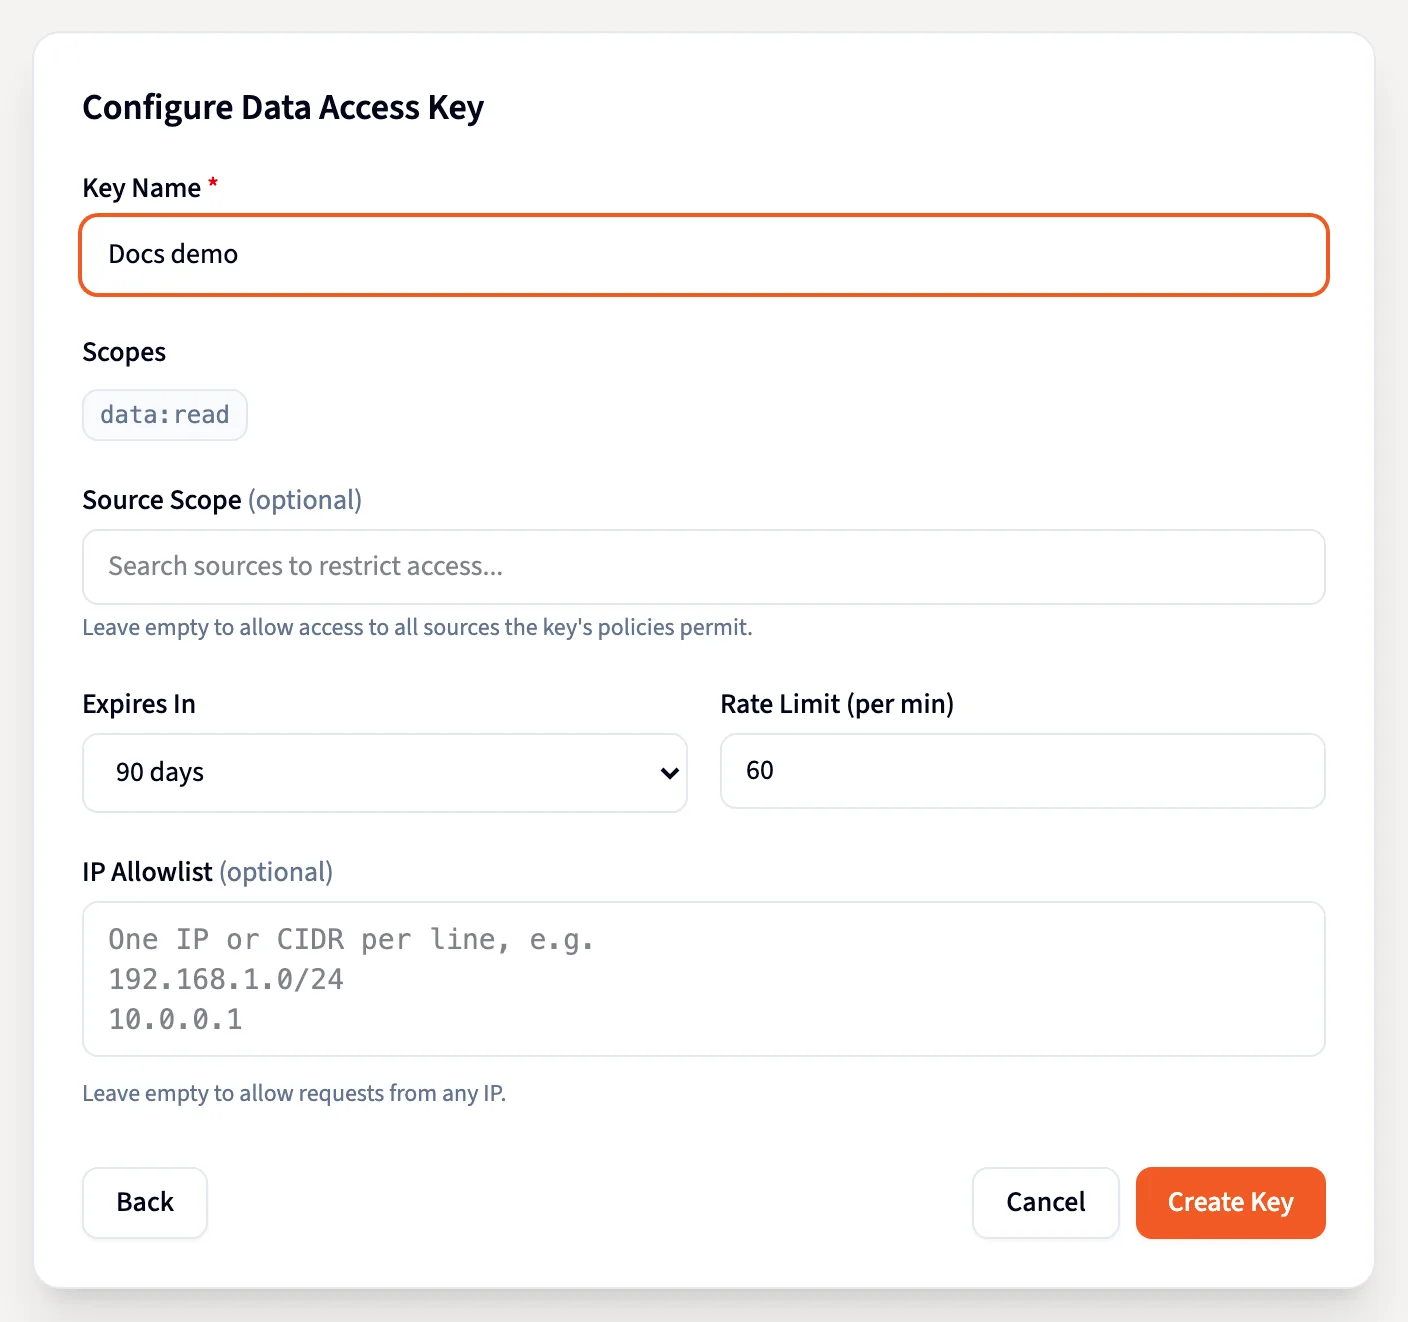
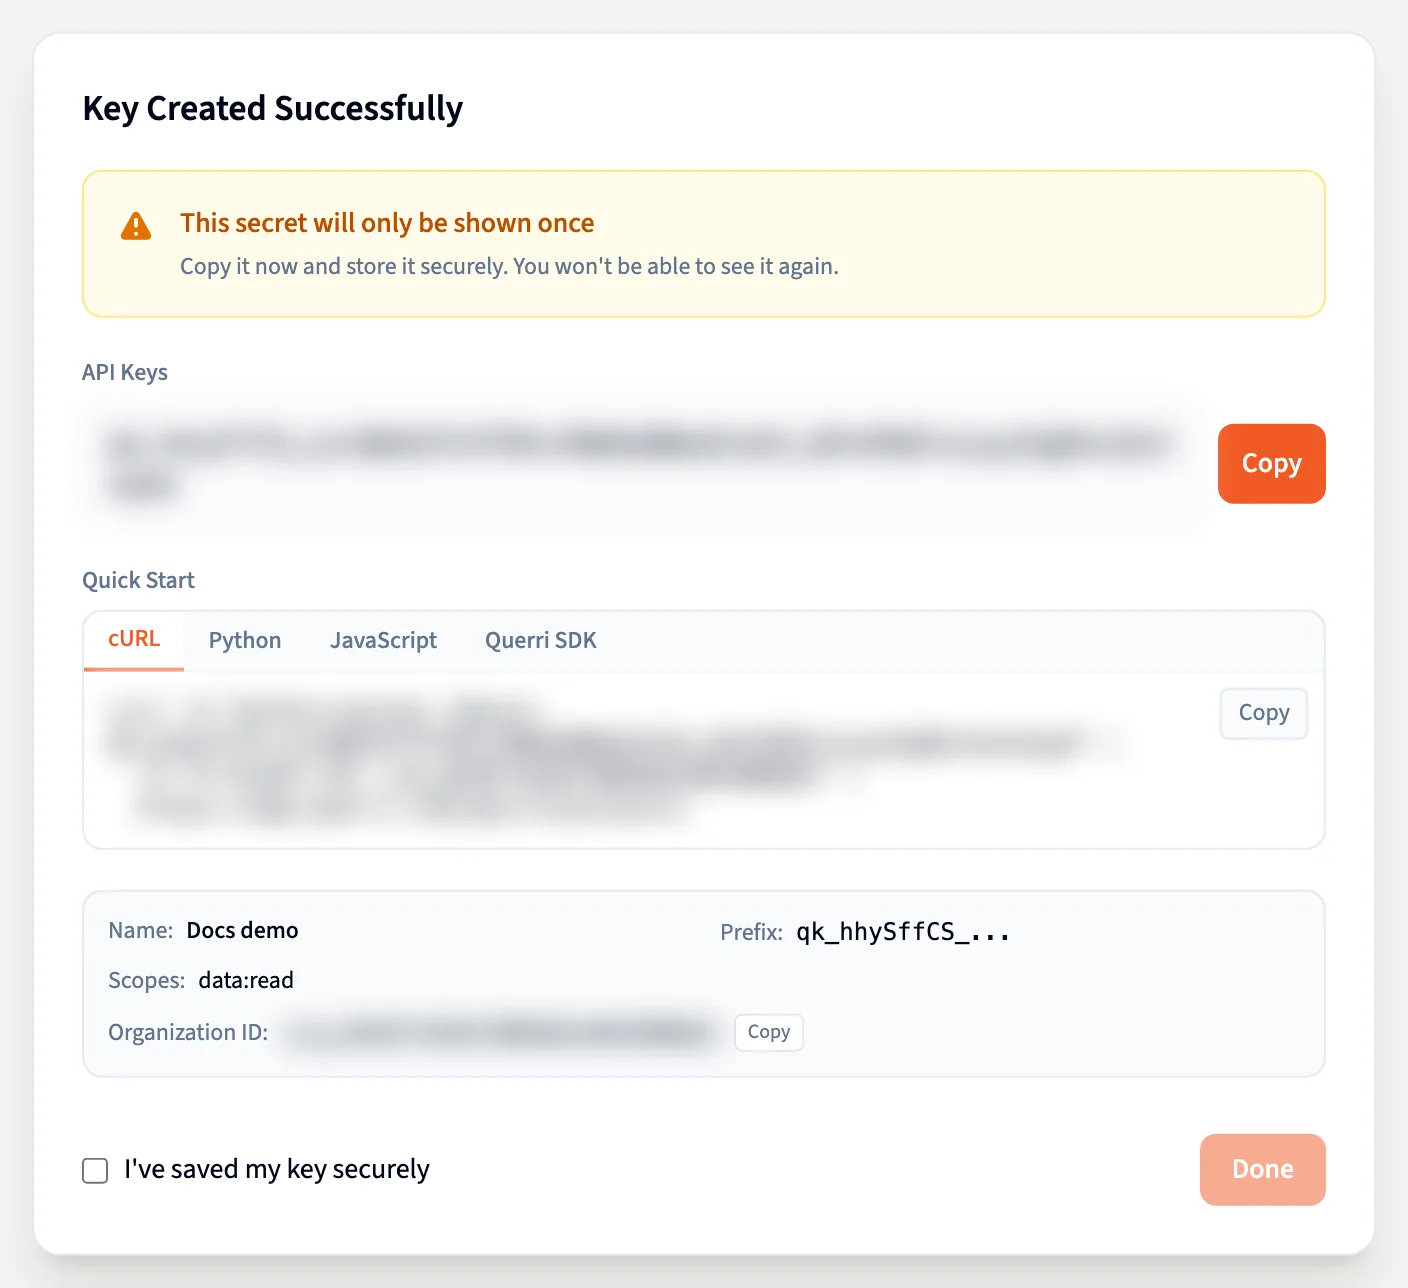
"Sicherheit stand von der ersten ZeileDave Ingram, Gründer/CEO von Querri
Code an, die ich geschrieben habe,
im Herzen von Querri."
Weitere Fragen? Sehen Sie sich unsere FAQs an
Querri schützt Daten mit mehrschichtigen Schutzmaßnahmen, darunter Verschlüsselung im Ruhezustand und bei der Übertragung, isolierte Mandantenumgebungen, strenge rollenbasierte Zugriffskontrollen, kontinuierliche Überwachung und unabhängig auditierte Compliance-Zertifizierungen.
Ja. Alle Daten werden im Ruhezustand mit AES-256 und bei der Übertragung mit TLS verschlüsselt. Die Schlüssel werden in AWS KMS verwaltet, isoliert und nie an Benutzerkonten gebunden, und jede Kundenorganisation erhält eine eigene Datenbank und einen eigenen Speicher.
Der Zugriff wird streng über rollenbasierte Zugriffskontrolle (RBAC), Single Sign-On (SSO) und Just-in-time-Token, die schnell ablaufen, gesteuert. Multi-Faktor-Authentifizierung wird erzwungen, und alle Zugriffsversuche werden protokolliert und überwacht.
Nein. Ihre Daten sind in Ihrer Mandantenumgebung isoliert und werden niemals verwendet, um die KI-Modelle von Querri zu trainieren, noch werden sie zwischen Konten geteilt.
Wir setzen eine 24/7-Überwachung mit AWS GuardDuty, Wazuh SIEM und AWS Inspector ein, um Anomalien, Eindringversuche oder Schwachstellen zu erkennen. Warnmeldungen lösen formelle Verfahren zur Reaktion auf Vorfälle aus, um Probleme schnell zu untersuchen und zu beheben.
Querri ist nach SOC 2 Typ II, HIPAA und ISO 27001:2022 zertifiziert, alle unabhängig geprüft, und wir aktualisieren unsere Kontrollen laufend, um neue Anforderungen zu erfüllen.
Querri verfügt über formelle Verfahren zur Reaktion auf Vorfälle. Wir erkennen, melden und beheben Vorfälle schnell, dokumentieren die Ergebnisse und gewährleisten die Kontinuität des Dienstes.
Unsere Plattform wird über mehrere Verfügbarkeitszonen hinweg mit automatischem Failover, Backups und Notfallwiederherstellungsverfahren bereitgestellt, um Zuverlässigkeit zu gewährleisten und Ausfallzeiten zu minimieren.
Wir scannen kontinuierlich mit AWS Inspector und Wazuh nach Schwachstellen und patchen kritische Probleme schnell. Dateiintegritätsüberwachung und Antivirus-Scans bieten zusätzlichen Schutz vor Malware oder unbefugten Änderungen.
Wenn Sie glauben, ein Sicherheitsproblem in Querri gefunden zu haben, melden Sie es bitte vertraulich an security@querri.com. Wir folgen den Praktiken der verantwortungsvollen Offenlegung und arbeiten mit gutwilligen Forschern zusammen, um Probleme zu untersuchen und zu beheben, bevor sie öffentlich bekannt gegeben werden.
Ja. Wir teilen unsere Compliance-Berichte zu SOC 2 Type II, HIPAA und ISO 27001:2022 unter NDA mit Kunden, Partnern oder Interessenten, die sie anfordern, indem sie security@querri.com kontaktieren.