Querri पर सुरक्षा: भरोसे पर निर्मित, सुरक्षा के लिए डिज़ाइन की गई
हम पारदर्शी, एंटरप्राइज़-ग्रेड सुरक्षा प्रथाओं के साथ आपके डेटा की रक्षा करते हैं। डेटा हानि, उल्लंघनों या दुरुपयोग की चिंता किए बिना अंतर्दृष्टि पर ध्यान केंद्रित करें।
अनुपालन और सुरक्षा
हमारी सुरक्षा प्रथाएँ आपको डेटा हानि, उल्लंघनों या दुरुपयोग की चिंता किए बिना अंतर्दृष्टि पर ध्यान केंद्रित करने देती हैं।


स्वतंत्र रूप से सत्यापित
वार्षिक अनुपालन ऑडिट यह सुनिश्चित करते हैं
कि आपका डेटा सुरक्षित रहे
हम आपकी जानकारी की रक्षा कैसे करते हैं
आपका डेटा आपका है - हम आपके डेटा का उपयोग कभी भी AI को प्रशिक्षित करने के लिए नहीं करते
आपका डेटा निजी रहता है। ग्राहकों के बीच कोई जानकारी साझा नहीं की जाती। सब कुछ अलग-थलग रहता है, जिससे आपका व्यवसाय गोपनीय बना रहता है।
एन्क्रिप्शन और कुंजी प्रबंधन
हम ग्राहक डेटा को स्टोरेज में AES-256 एन्क्रिप्शन और ट्रांज़िट में TLS से सुरक्षित रखते हैं। कुंजियाँ सख्त एक्सेस नियंत्रण के साथ AWS KMS में प्रबंधित होती हैं, ताकि डिक्रिप्शन कुंजियाँ कभी किसी यूज़र अकाउंट से न जुड़ें। हर ग्राहक संगठन को अपना डेटाबेस और अपना स्टोरेज बकेट भी मिलता है।
सूक्ष्म एक्सेस नियंत्रण
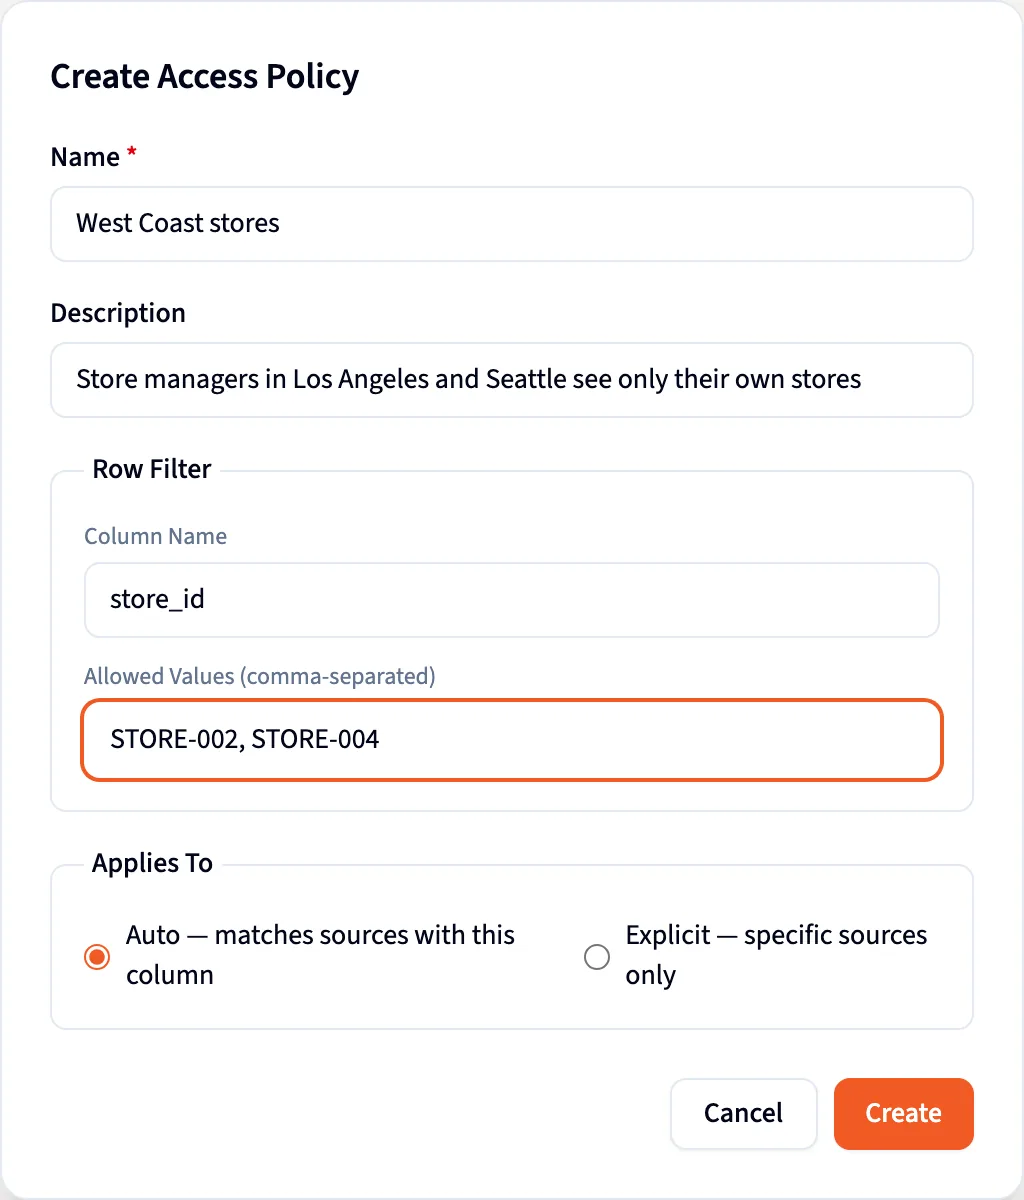
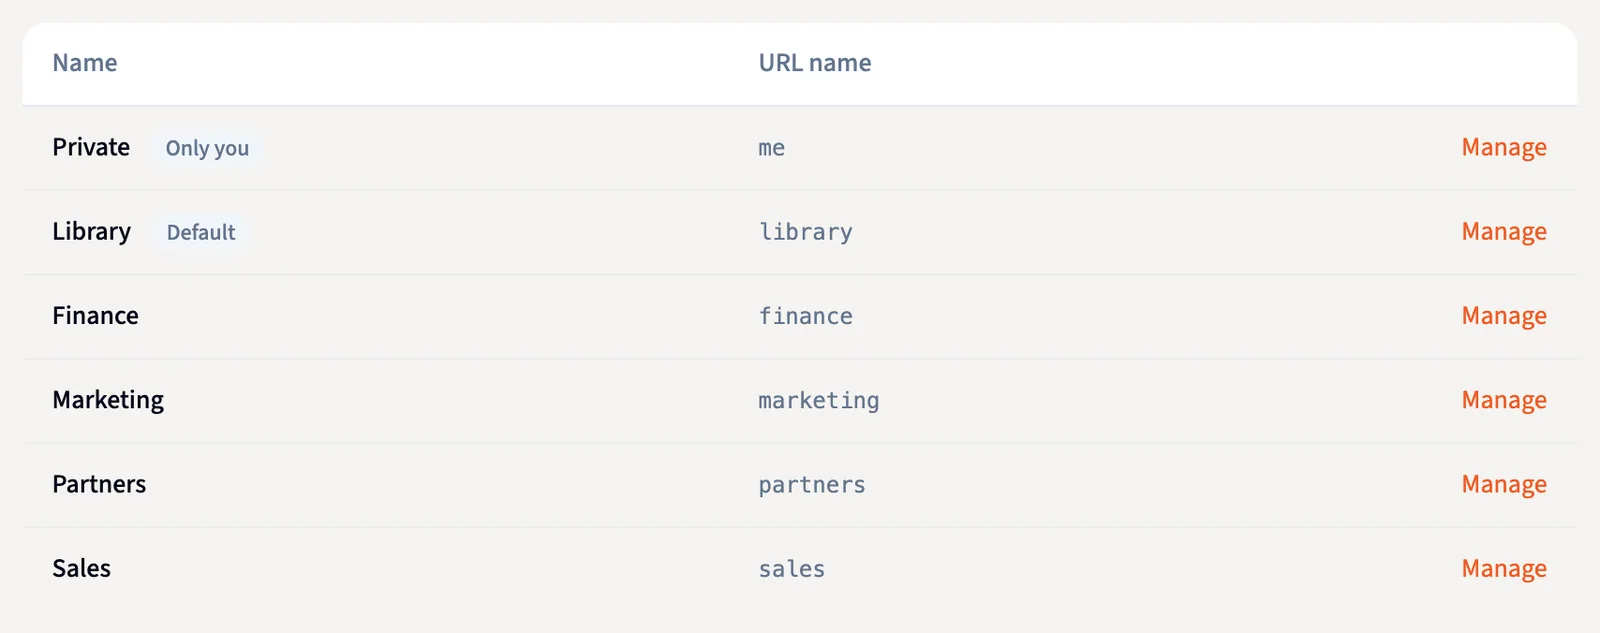
एक्सेस भूमिका-आधारित एक्सेस नियंत्रण (RBAC) के माध्यम से न्यूनतम विशेषाधिकार के सिद्धांत के आधार पर दिया जाता है। सिंगल साइन-ऑन (SSO), जस्ट-इन-टाइम क्रेडेंशियल और मल्टी-फैक्टर प्रमाणीकरण एकीकृत हैं ताकि यह सुनिश्चित हो सके कि केवल सही लोग ही सही समय पर सही संसाधनों तक पहुँच सकें। Querri का स्तरित साझाकरण मॉडल आपको यह नियंत्रित करने देता है कि आपका डेटा कौन देखता है, वे कौन-सी पंक्तियाँ देखते हैं, और टीमों के बीच एक्सेस कैसे नियंत्रित किया जाता है — डिफ़ॉल्ट रूप से निजी प्रोजेक्ट्स से लेकर वर्कस्पेस-स्तर की सीमाओं तक। हमारे दस्तावेज़ में और जानें →
पृथक्करण और डेटा गोपनीयता
हमारी अवसंरचना अलग-थलग टेनेंट्स के इर्द-गिर्द डिज़ाइन की गई है, जिससे यह सुनिश्चित होता है कि प्रत्येक प्रोजेक्ट अपनी स्वयं की सुरक्षित सीमा हो। डिफ़ॉल्ट रूप से, स्पष्ट रूप से अधिकृत किए बिना कोई एक्सेस अनुमत नहीं है, जिससे डेटा को टेनेंट्स या खातों के बीच जाने से रोका जाता है।
पारगमन और विश्राम में एन्क्रिप्शन
हम उद्योग-मानक क्रिप्टोग्राफी अपनाते हैं, गति में सभी डेटा के लिए TLS और विश्राम में डेटा के लिए AES-256 एन्क्रिप्शन लागू करते हैं। लोड बैलेंसर नवीनतम सिफर सूट के साथ स्वचालित रूप से HTTPS लागू करते हैं, जिससे स्थानांतरण के दौरान डेटा की गोपनीयता सुनिश्चित होती है।
अनुपालन और प्रमाणन
Querri SOC 2 Type II, HIPAA और ISO 27001:2022 प्रमाणित है — हर एक का स्वतंत्र सत्यापन हुआ है। ये प्रमाणपत्र पुष्टि करते हैं कि हमारे सुरक्षा नियंत्रण सिर्फ़ अच्छी तरह डिज़ाइन ही नहीं, बल्कि प्रभावी ढंग से काम भी कर रहे हैं, और हम बदलती अनुपालन ज़रूरतों के अनुसार अपनी प्रक्रियाओं को लगातार अपडेट करते हैं।
ऑडिट लॉगिंग और निगरानी
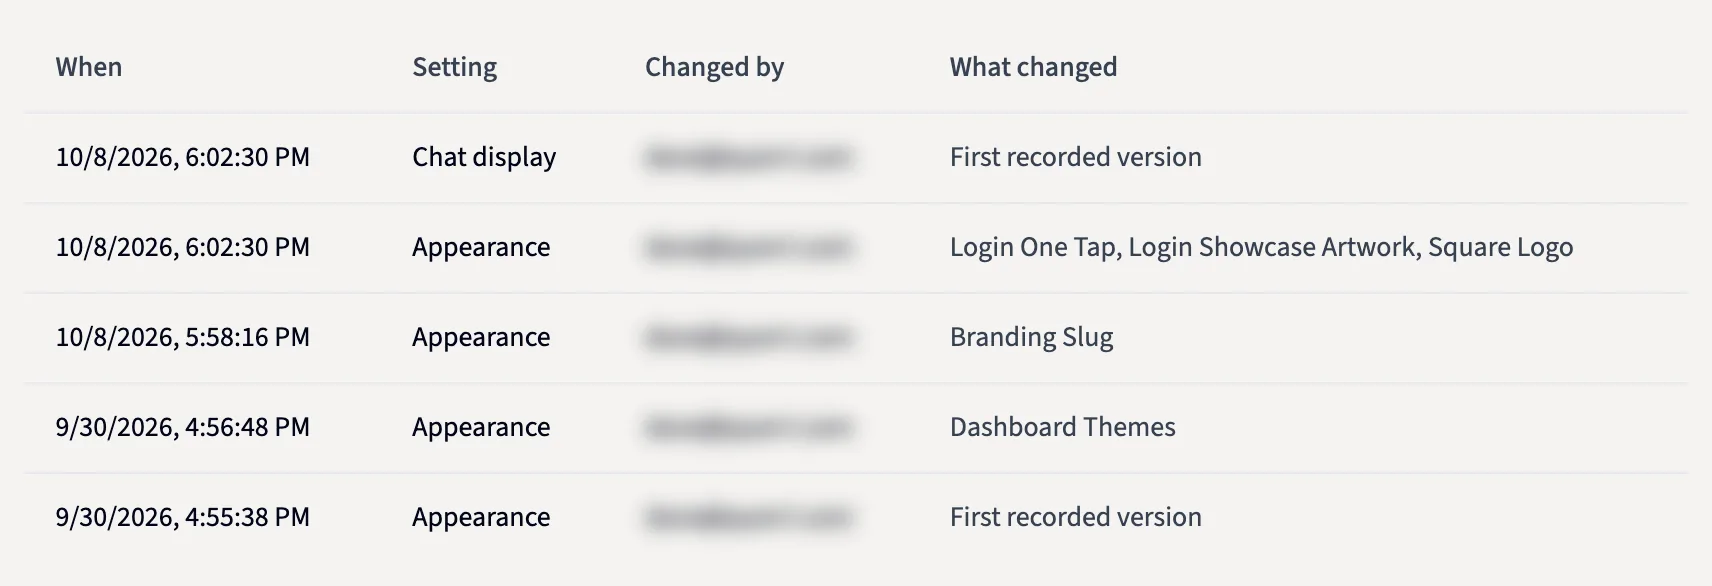
प्रत्येक एक्सेस और सिस्टम परिवर्तन को कई परतों में ट्रैक किया जाता है, जिसमें AWS CloudTrail, ELK लॉगिंग और Wazuh एजेंट शामिल हैं। लॉग छेड़छाड़-प्रतिरोधी, केंद्रीकृत और विसंगतियों या अनधिकृत व्यवहार का पता लगाने के लिए निरंतर निगरानी में रहते हैं।
ऐप में
वे नियंत्रण जो आपके एडमिन सेट करते हैं
ये एक डेमो कंपनी के डेटा के साथ Querri के स्क्रीनशॉट हैं।
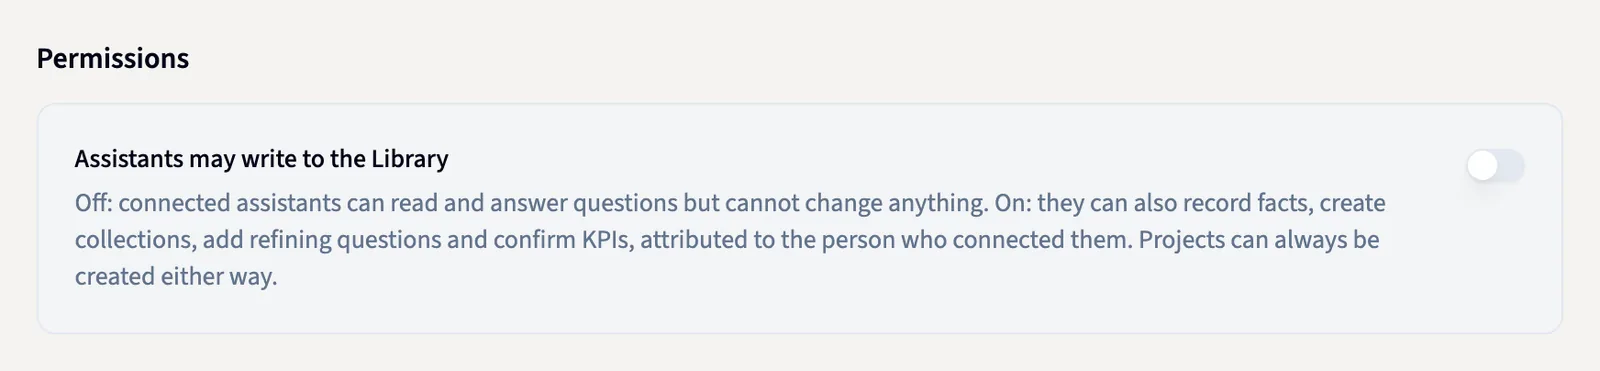
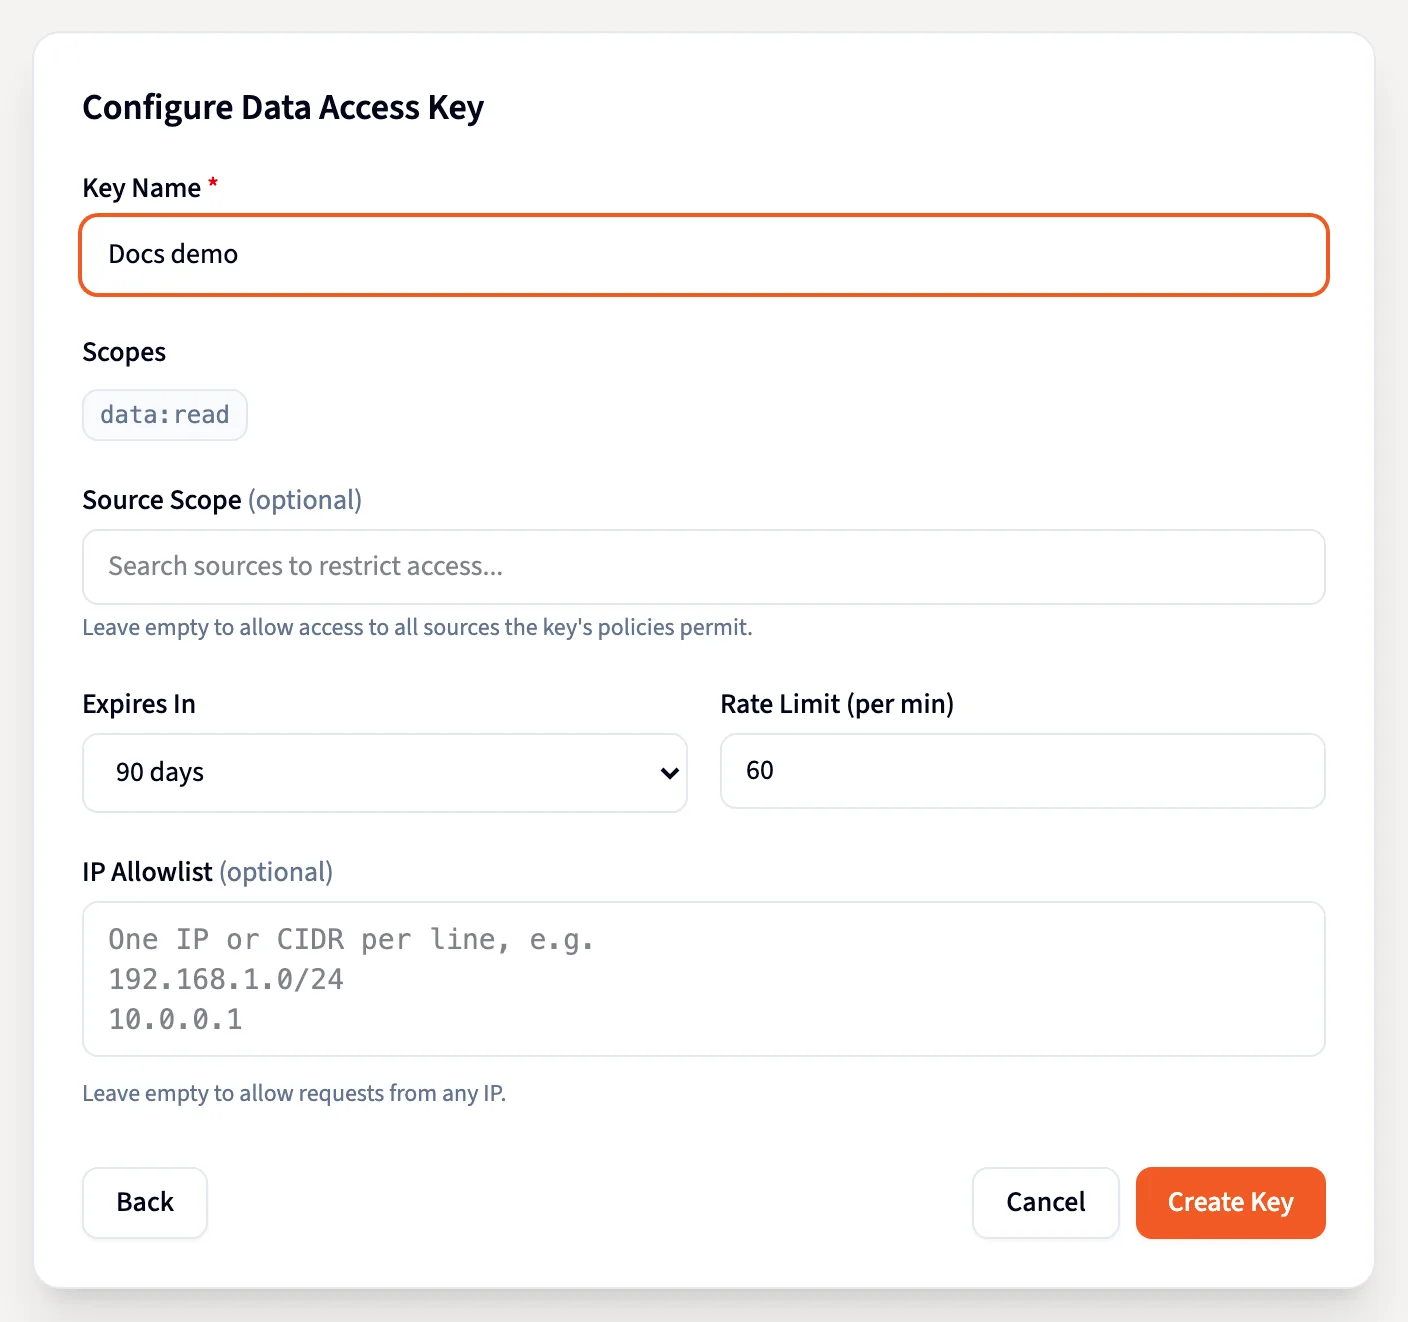
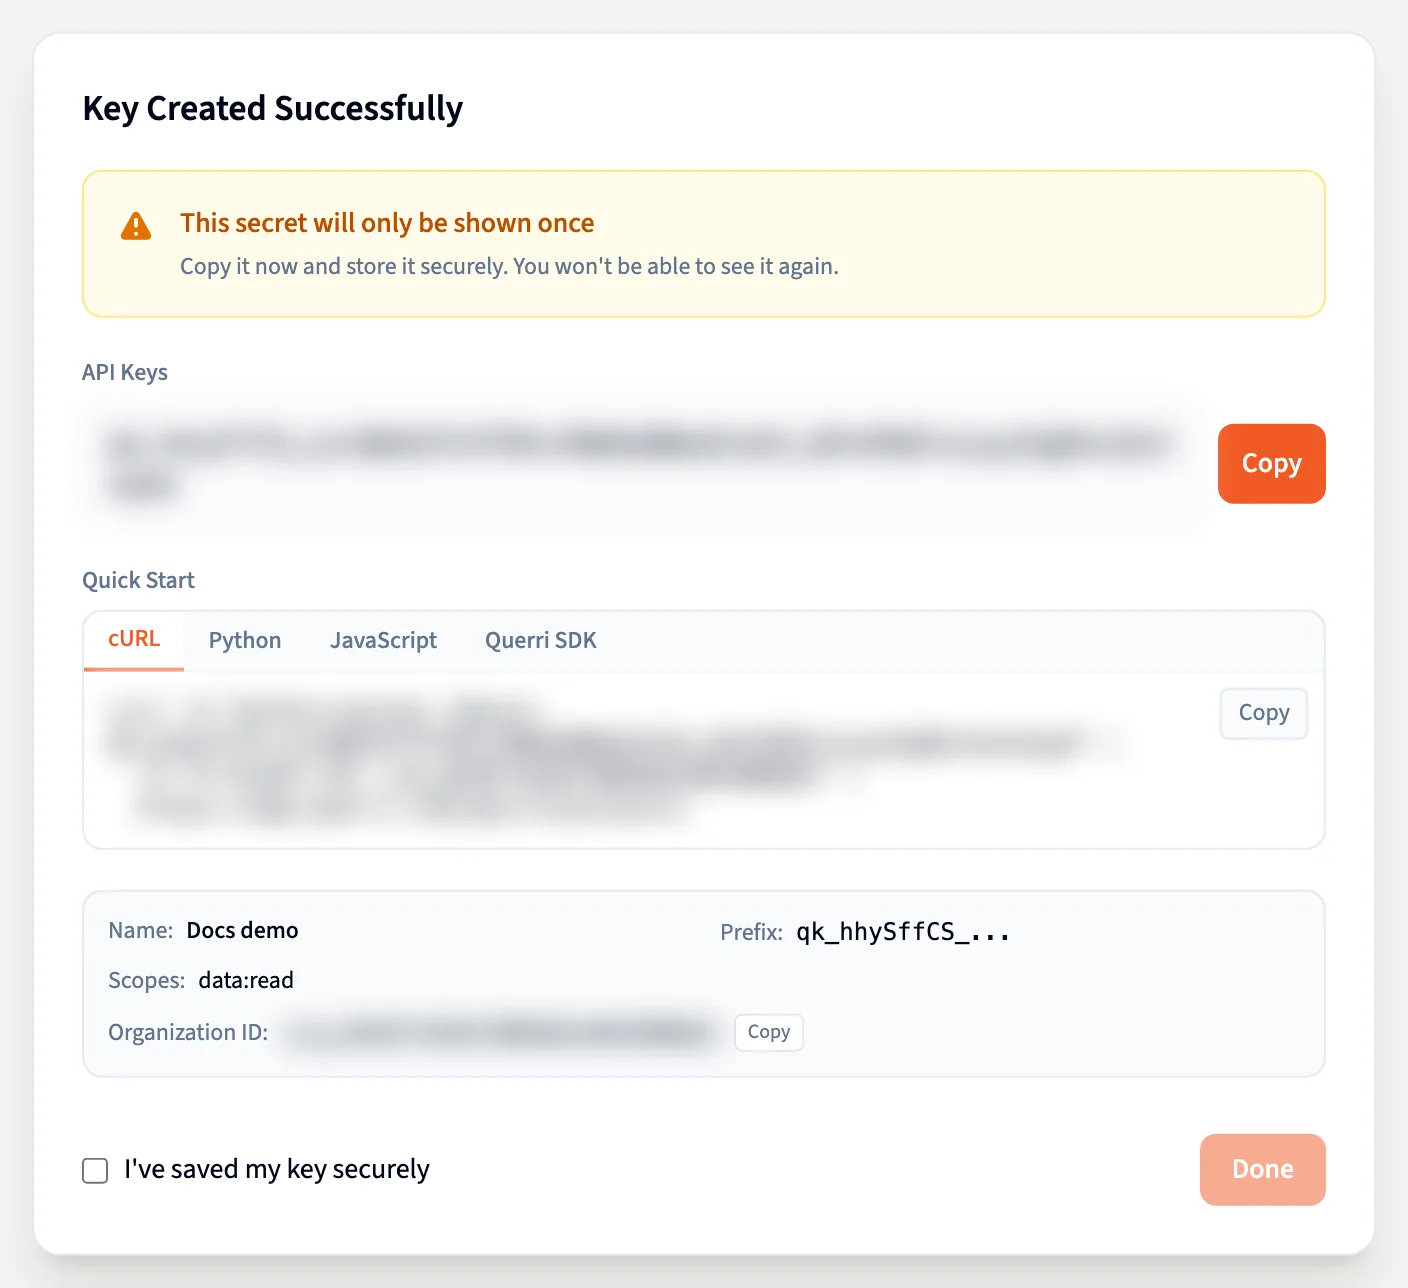
"सुरक्षा मेरे द्वारा लिखी गई कोड कीDave Ingram, Querri संस्थापक/CEO
पहली पंक्ति से ही Querri के
केंद्र में रही है।"
और प्रश्न? हमारे FAQ देखें
Querri डेटा को परतदार सुरक्षा उपायों से सुरक्षित रखता है, जिनमें विश्राम और पारगमन में एन्क्रिप्शन, अलग-थलग टेनेंट परिवेश, सख्त भूमिका-आधारित एक्सेस नियंत्रण, निरंतर निगरानी और स्वतंत्र रूप से ऑडिट किए गए अनुपालन प्रमाणन शामिल हैं।
हाँ। सारा डेटा स्टोरेज में AES-256 और ट्रांज़िट में TLS से एन्क्रिप्ट होता है। एन्क्रिप्शन कुंजियाँ AWS KMS में प्रबंधित होती हैं, अलग रखी जाती हैं और कभी यूज़र अकाउंट से नहीं जुड़तीं, और हर ग्राहक संगठन को अपना डेटाबेस और स्टोरेज मिलता है।
एक्सेस को भूमिका-आधारित एक्सेस नियंत्रण (RBAC), सिंगल साइन-ऑन (SSO) और जल्दी समाप्त होने वाले जस्ट-इन-टाइम टोकन का उपयोग करके सख्ती से नियंत्रित किया जाता है। मल्टी-फैक्टर प्रमाणीकरण लागू किया जाता है, और सभी एक्सेस प्रयासों को लॉग और निगरानी किया जाता है।
नहीं। आपका डेटा आपके टेनेंट परिवेश तक सीमित रहता है और कभी भी Querri के AI मॉडल प्रशिक्षित करने के लिए उपयोग नहीं किया जाता और न ही खातों के बीच साझा किया जाता है।
हम विसंगतियों, घुसपैठ या कमज़ोरियों का पता लगाने के लिए AWS GuardDuty, Wazuh SIEM और AWS Inspector के साथ 24/7 निगरानी करते हैं। अलर्ट औपचारिक घटना प्रतिक्रिया प्रक्रियाओं को सक्रिय करते हैं ताकि समस्याओं की त्वरित जाँच और समाधान किया जा सके।
Querri SOC 2 Type II, HIPAA और ISO 27001:2022 प्रमाणित है, सभी का स्वतंत्र सत्यापन हुआ है, और हम बदलती ज़रूरतों के अनुसार अपने नियंत्रणों को लगातार अपडेट करते हैं।
Querri के पास औपचारिक घटना प्रतिक्रिया प्रक्रियाएँ मौजूद हैं। हम घटनाओं का तेज़ी से पता लगाते हैं, रिपोर्ट करते हैं और उन्हें कम करते हैं, साथ ही परिणामों का दस्तावेज़ीकरण करते हैं और सेवा की निरंतरता सुनिश्चित करते हैं।
हमारा प्लेटफ़ॉर्म कई उपलब्धता क्षेत्रों में स्वचालित फ़ेलओवर, बैकअप और आपदा पुनर्प्राप्ति प्रक्रियाओं के साथ तैनात किया गया है ताकि विश्वसनीयता सुनिश्चित हो और डाउनटाइम न्यूनतम हो।
हम AWS Inspector और Wazuh का उपयोग करके कमज़ोरियों के लिए निरंतर स्कैन करते हैं और गंभीर समस्याओं को तेज़ी से पैच करते हैं। फ़ाइल अखंडता निगरानी और एंटीवायरस स्कैनिंग मैलवेयर या अनधिकृत परिवर्तनों के विरुद्ध अतिरिक्त सुरक्षा प्रदान करते हैं।
यदि आपको लगता है कि आपने Querri में कोई सुरक्षा समस्या पाई है, तो कृपया इसकी निजी तौर पर security@querri.com पर रिपोर्ट करें। हम ज़िम्मेदार प्रकटीकरण प्रथाओं का पालन करते हैं और सद्भावी शोधकर्ताओं के साथ मिलकर सार्वजनिक प्रकटीकरण से पहले समस्याओं की जाँच और समाधान करते हैं।
हाँ। हम अपनी SOC 2 Type II, HIPAA और ISO 27001:2022 अनुपालन रिपोर्ट NDA के तहत उन ग्राहकों, साझेदारों या संभावित ग्राहकों के साथ साझा करते हैं जो security@querri.com पर संपर्क करके उनका अनुरोध करते हैं।