Bauen Sie immer noch für jede Führungskraft eine eigene Kopie jedes Berichts?Antworten für alle. Die Kontrolle bleibt bei der IT.
Richten Sie jedes Team einmal ein: ein Workspace pro Team und ein Zeilenfilter, der jede Person in den Chat, in Dashboards, in Claude und in die API begleitet. Teilen Sie ein Dashboard mit allen. Jede Person sieht trotzdem nur ihre eigenen Zeilen.
Zertifiziert nach SOC 2 Type II, HIPAA und ISO 27001:2022, und Ihre Daten trainieren nie ein Modell.
Ein Dashboard. Es läuft für jede angemeldete Person neu.
Ein Dashboard. Jede Filialleitung sieht nur ihre eigenen Filialen.
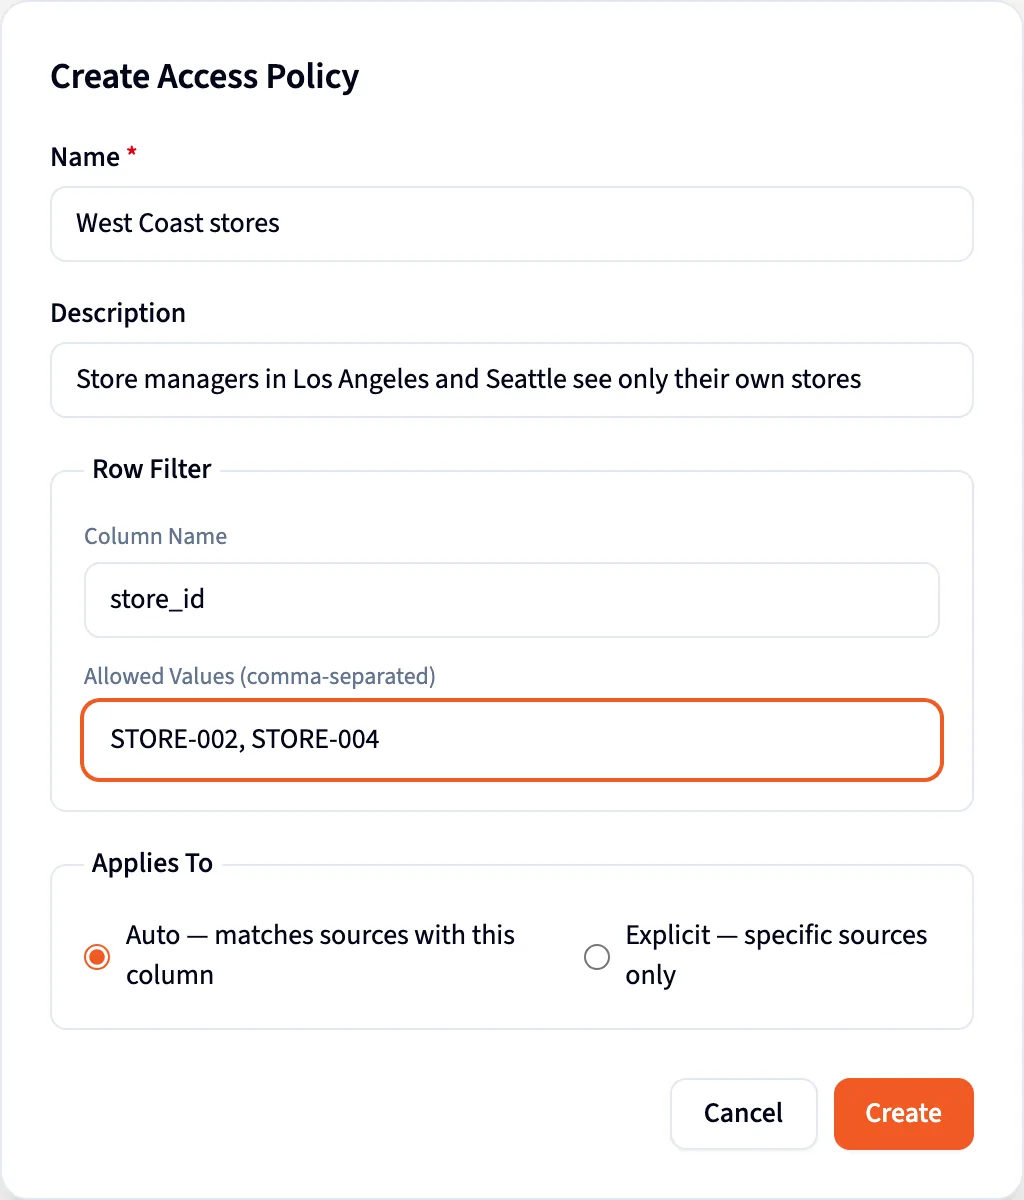
Legen Sie den Filter jeder Führungskraft einmal fest, und er gilt im Chat, in Dashboards, in Claude, in der API und in Embeds. Keine regionalen Kopien mehr, die jeden Monat neu gebaut werden.
- Schreiben Sie die Regel in einfachen Worten: store_id is one of STORE-002, STORE-004.
- Prüfen Sie sie mit Preview Access, bevor sich jemand anmeldet.
- Die KI schreibt ihre Abfrage gegen bereits gefilterte Daten.
In der App
Teams, Zeilenfilter und Freigaben, eingerichtet in Querri.
Das sind Screenshots von Querri mit den Daten eines Demo-Unternehmens, eingerichtet mit einem Workspace pro Team.
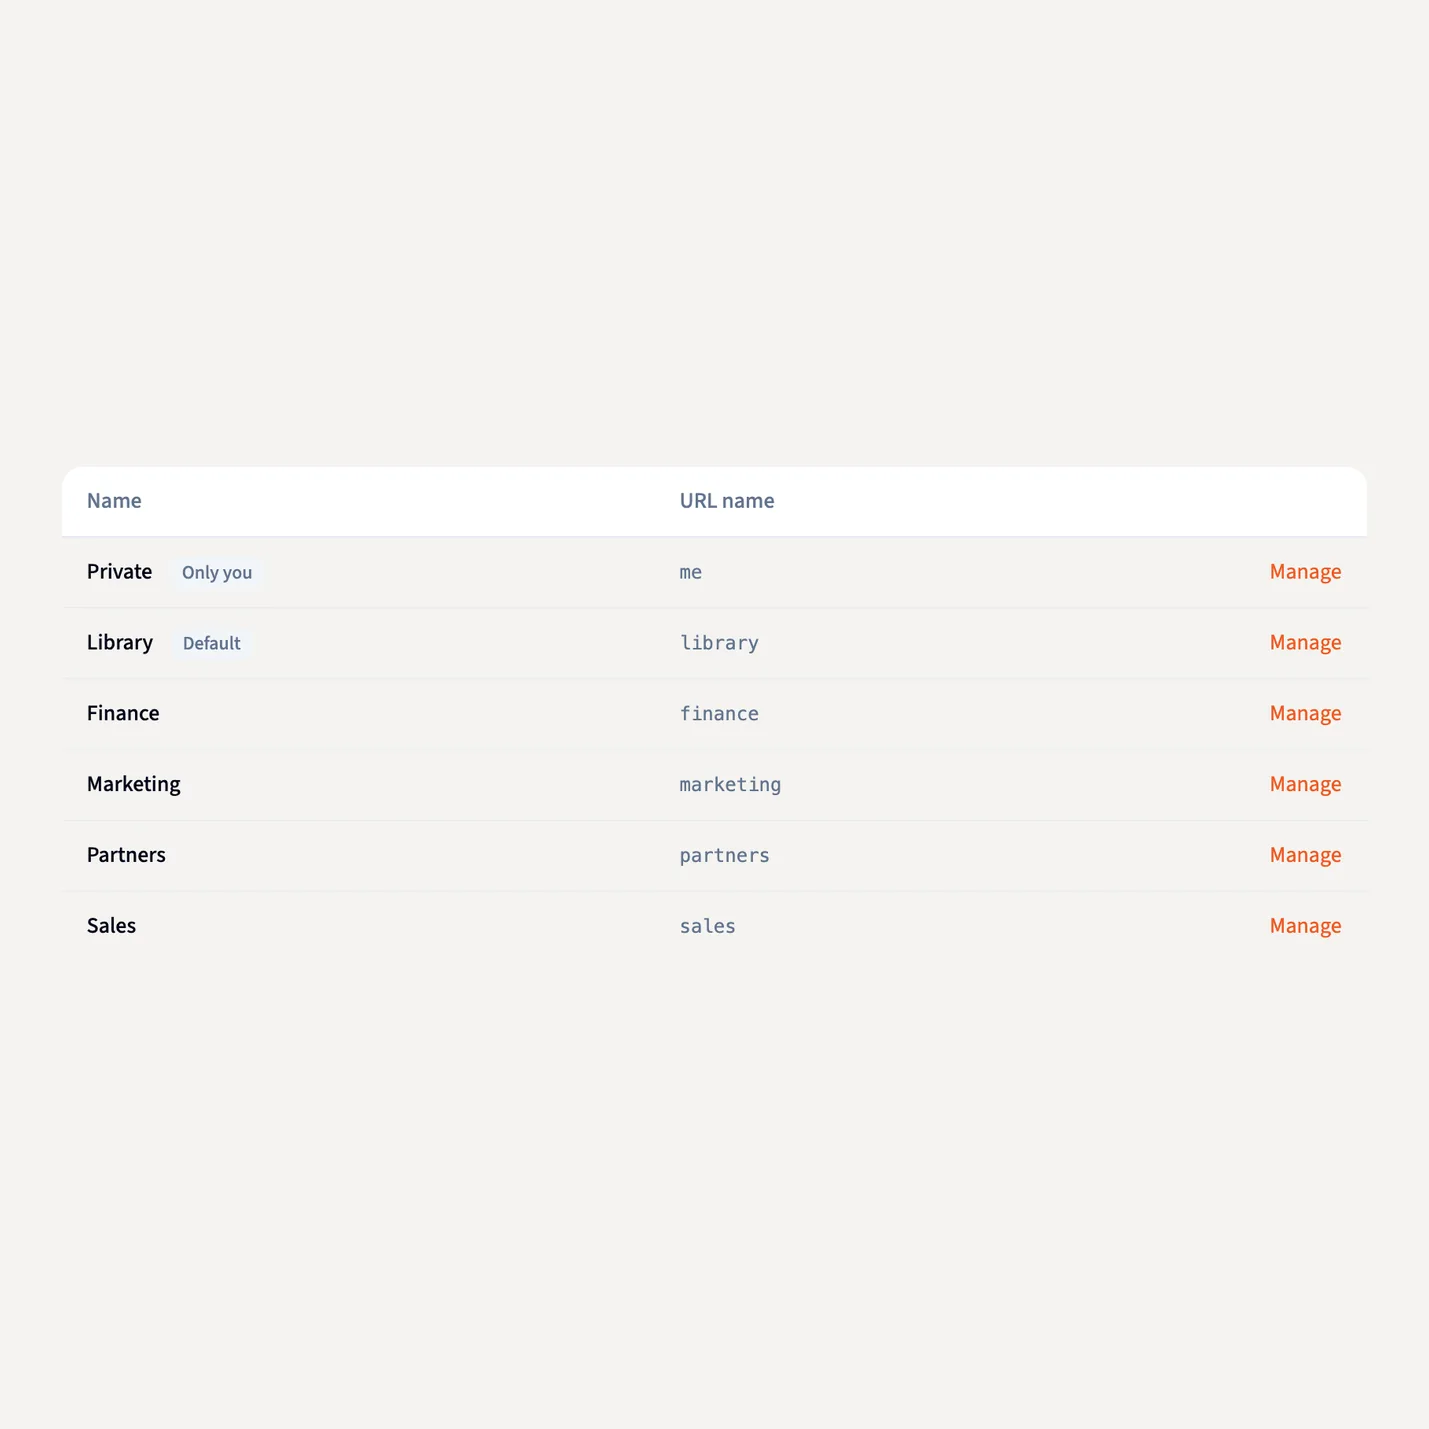
Jedes Team bekommt seinen eigenen Bereich, mit denselben Definitionen.
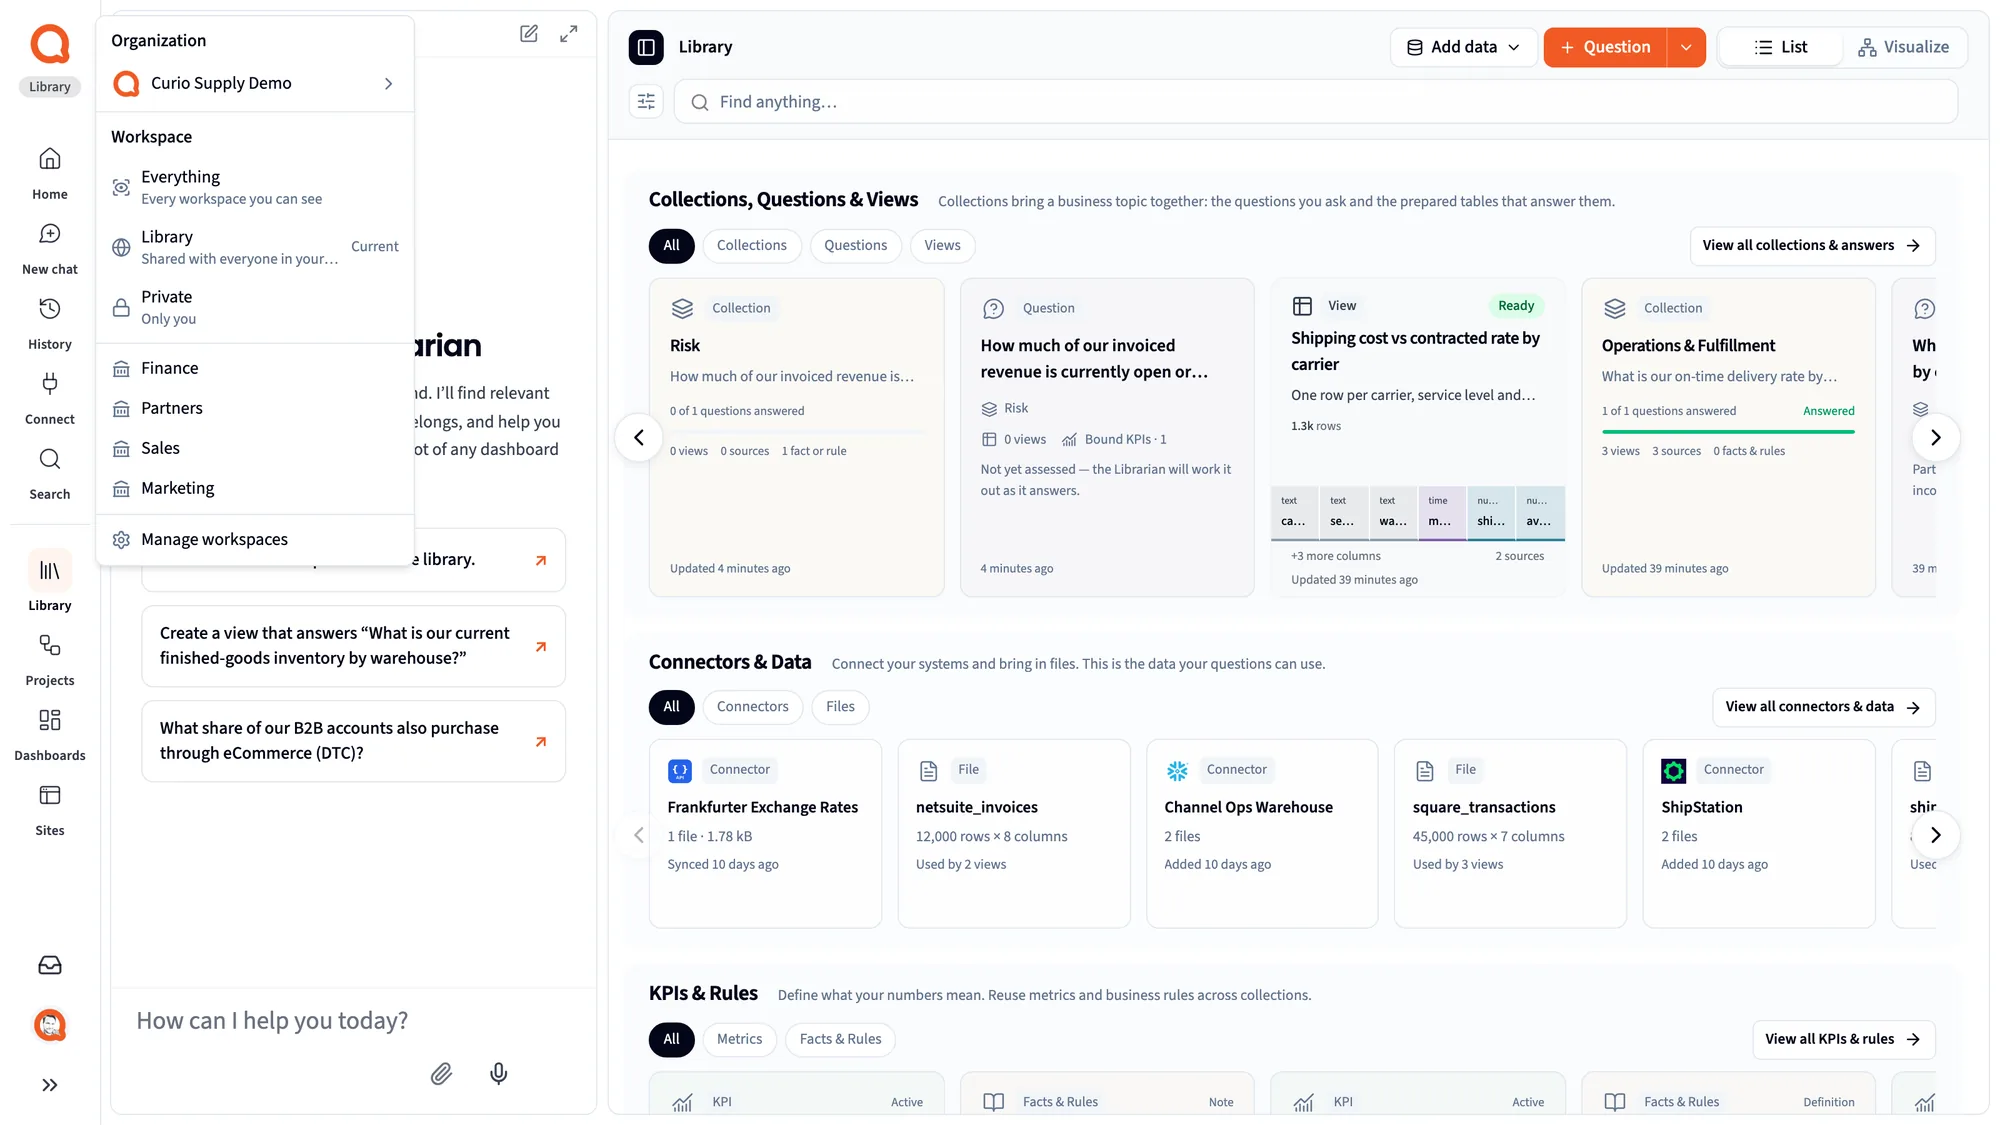
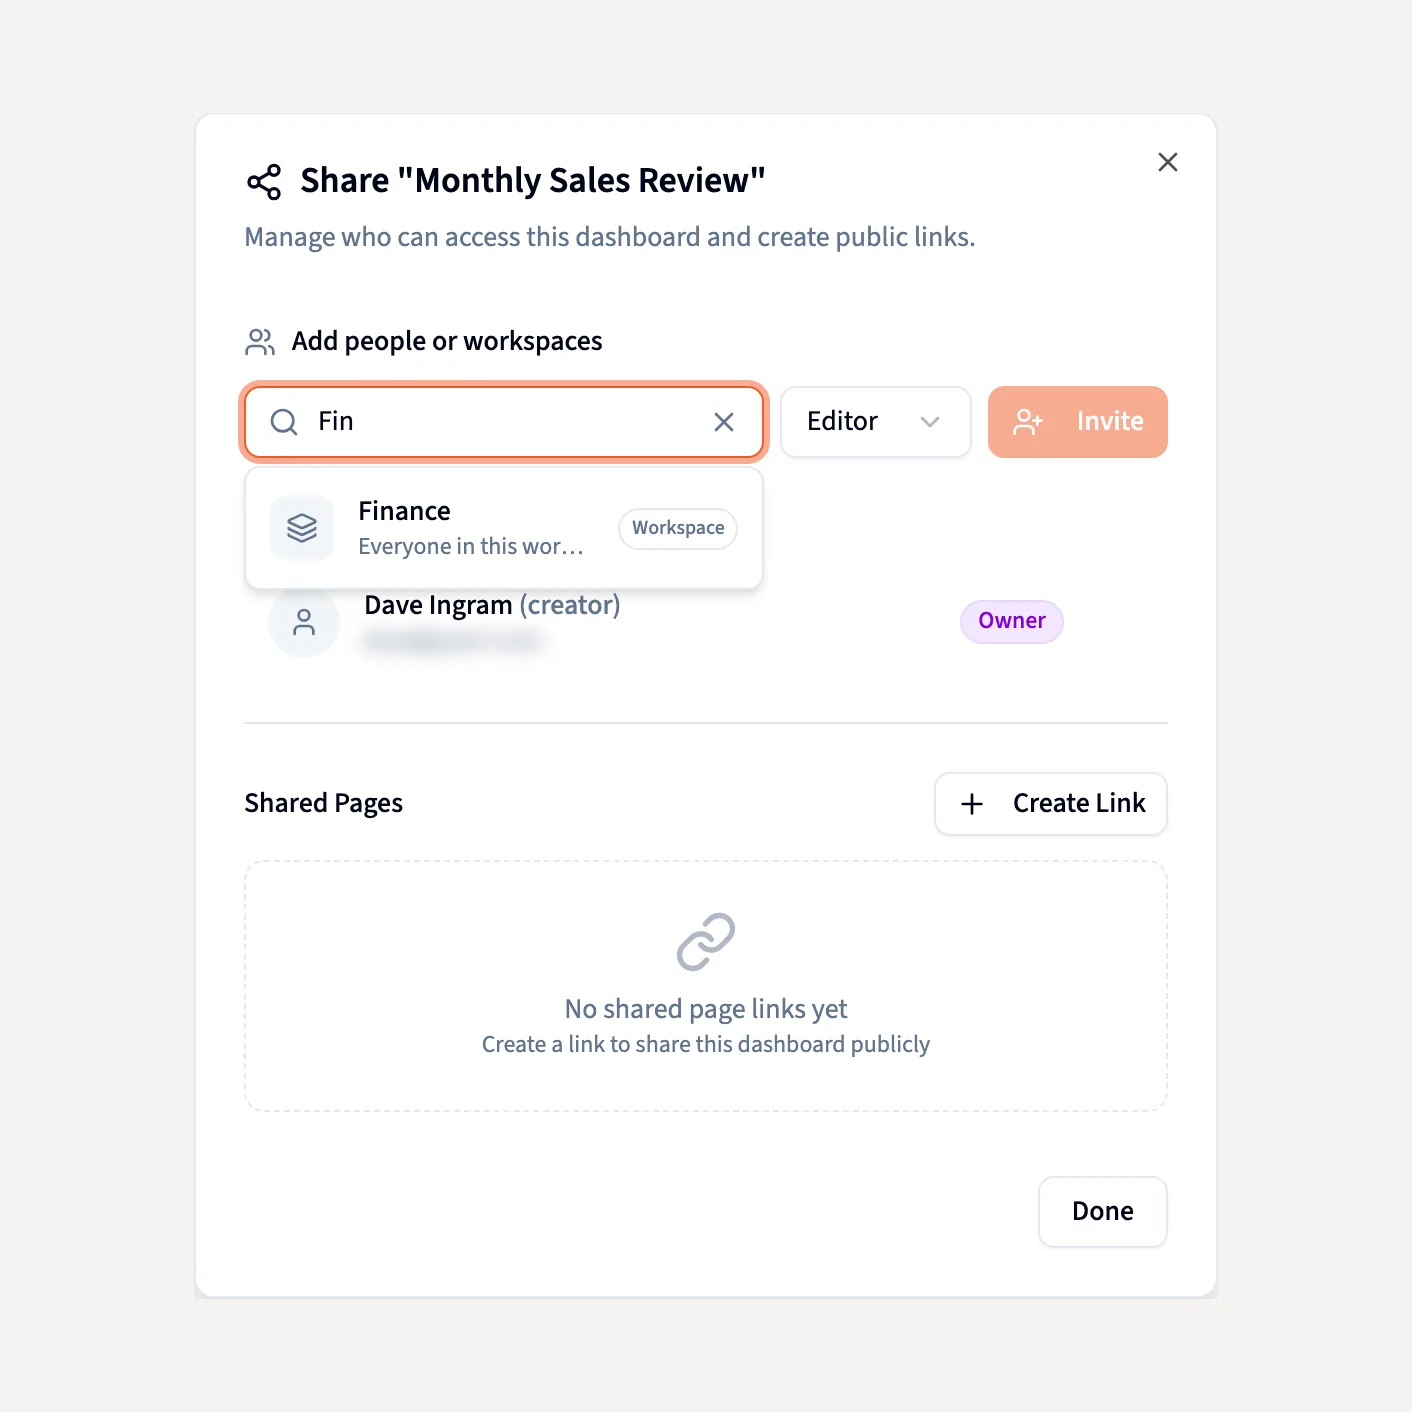
Ein Workspace gibt einem Team eigene Mitglieder, Daten, Dashboards und nächtliche Arbeit innerhalb der einen Bibliothek. Ein Umschalter oben grenzt alles auf Everything, Private oder einen benannten Workspace wie Finanzen ein.
- Private sehen nur Sie. Den Unternehmens-Workspace teilen alle in Ihrer Organisation.
- Teilen Sie eine Finanzen-Ansicht mit dem Vertrieb, nur lesend, ohne sie zu verschieben oder zu kopieren.
- Organisationen halten Unternehmen getrennt, sodass eine Agentur eine pro Kunde führen und zwischen ihnen wechseln kann.
- Jeder Workspace hat sein eigenes Budget und seinen eigenen Zeitplan für Nightly insights.
Den Filter einer Person einmal festlegen. Er gilt überall, wo sie fragt.
Ein Admin schreibt die Regel in einfachen Worten und weist sie Personen oder einem API-Schlüssel zu. Sie gilt im Chat, beim Bibliothekar, in Dashboards, in Claude und ChatGPT über MCP, in der API und in Embeds.
- Preview Access zeigt den genauen Filter, den eine Person bekommt.
- Benennen Sie die Spalte einmal, und jede neue Quelle mit dieser Spalte ist abgedeckt.
- Regeln ohne Code schreiben. Nichts muss pro Bericht neu gebaut werden.
- Zugriffsrichtlinien funktionieren in jedem Tarif.
Die KI schreibt ihre Abfrage gegen bereits gefilterte Daten.
Die KI greift nie direkt auf Ihre Daten zu. Sie schreibt Code, und dieser Code läuft in Querri, wobei Ihre Zugriffsregeln zuerst angewendet werden. So kann kein Prompt einen Filter umgehen. Selbst die schriftliche Zusammenfassung der KI stammt aus gefilterten Ergebnissen.
- Um eine Frage zu beantworten, sieht die KI nur kleine Stichproben Ihrer Daten.
- Sie läuft auf Amazon Bedrock und Microsoft Azure in den USA, unter strengen Sicherheitskontrollen.
- Die Daten jedes Kunden liegen in einer eigenen Datenbank und einem eigenen Speicher, im Ruhezustand mit AES-256 verschlüsselt.
- Ihre Daten, Prompts und Ergebnisse trainieren nie ein Modell.
Holen Sie alle dazu, die nur lesen, ohne zusätzliche Lizenzen.
Querri wird nach Nutzung abgerechnet, nicht pro Platz. Rollen heißen überall gleich und verständlich, und ein geteiltes Dashboard läuft für jede angemeldete Person neu, sodass alle nur ihre eigenen Zeilen sehen.
Im ganzen Unternehmen einführen. Den Nachweis behalten.
Kolleginnen und Kollegen melden sich mit dem Firmenkonto an und landen im Unternehmenskonto. Jede Zugriffsänderung ist dokumentiert, und die Finanzabteilung bekommt eine Zahl, mit der sie planen kann.
Anmeldung und Einführung
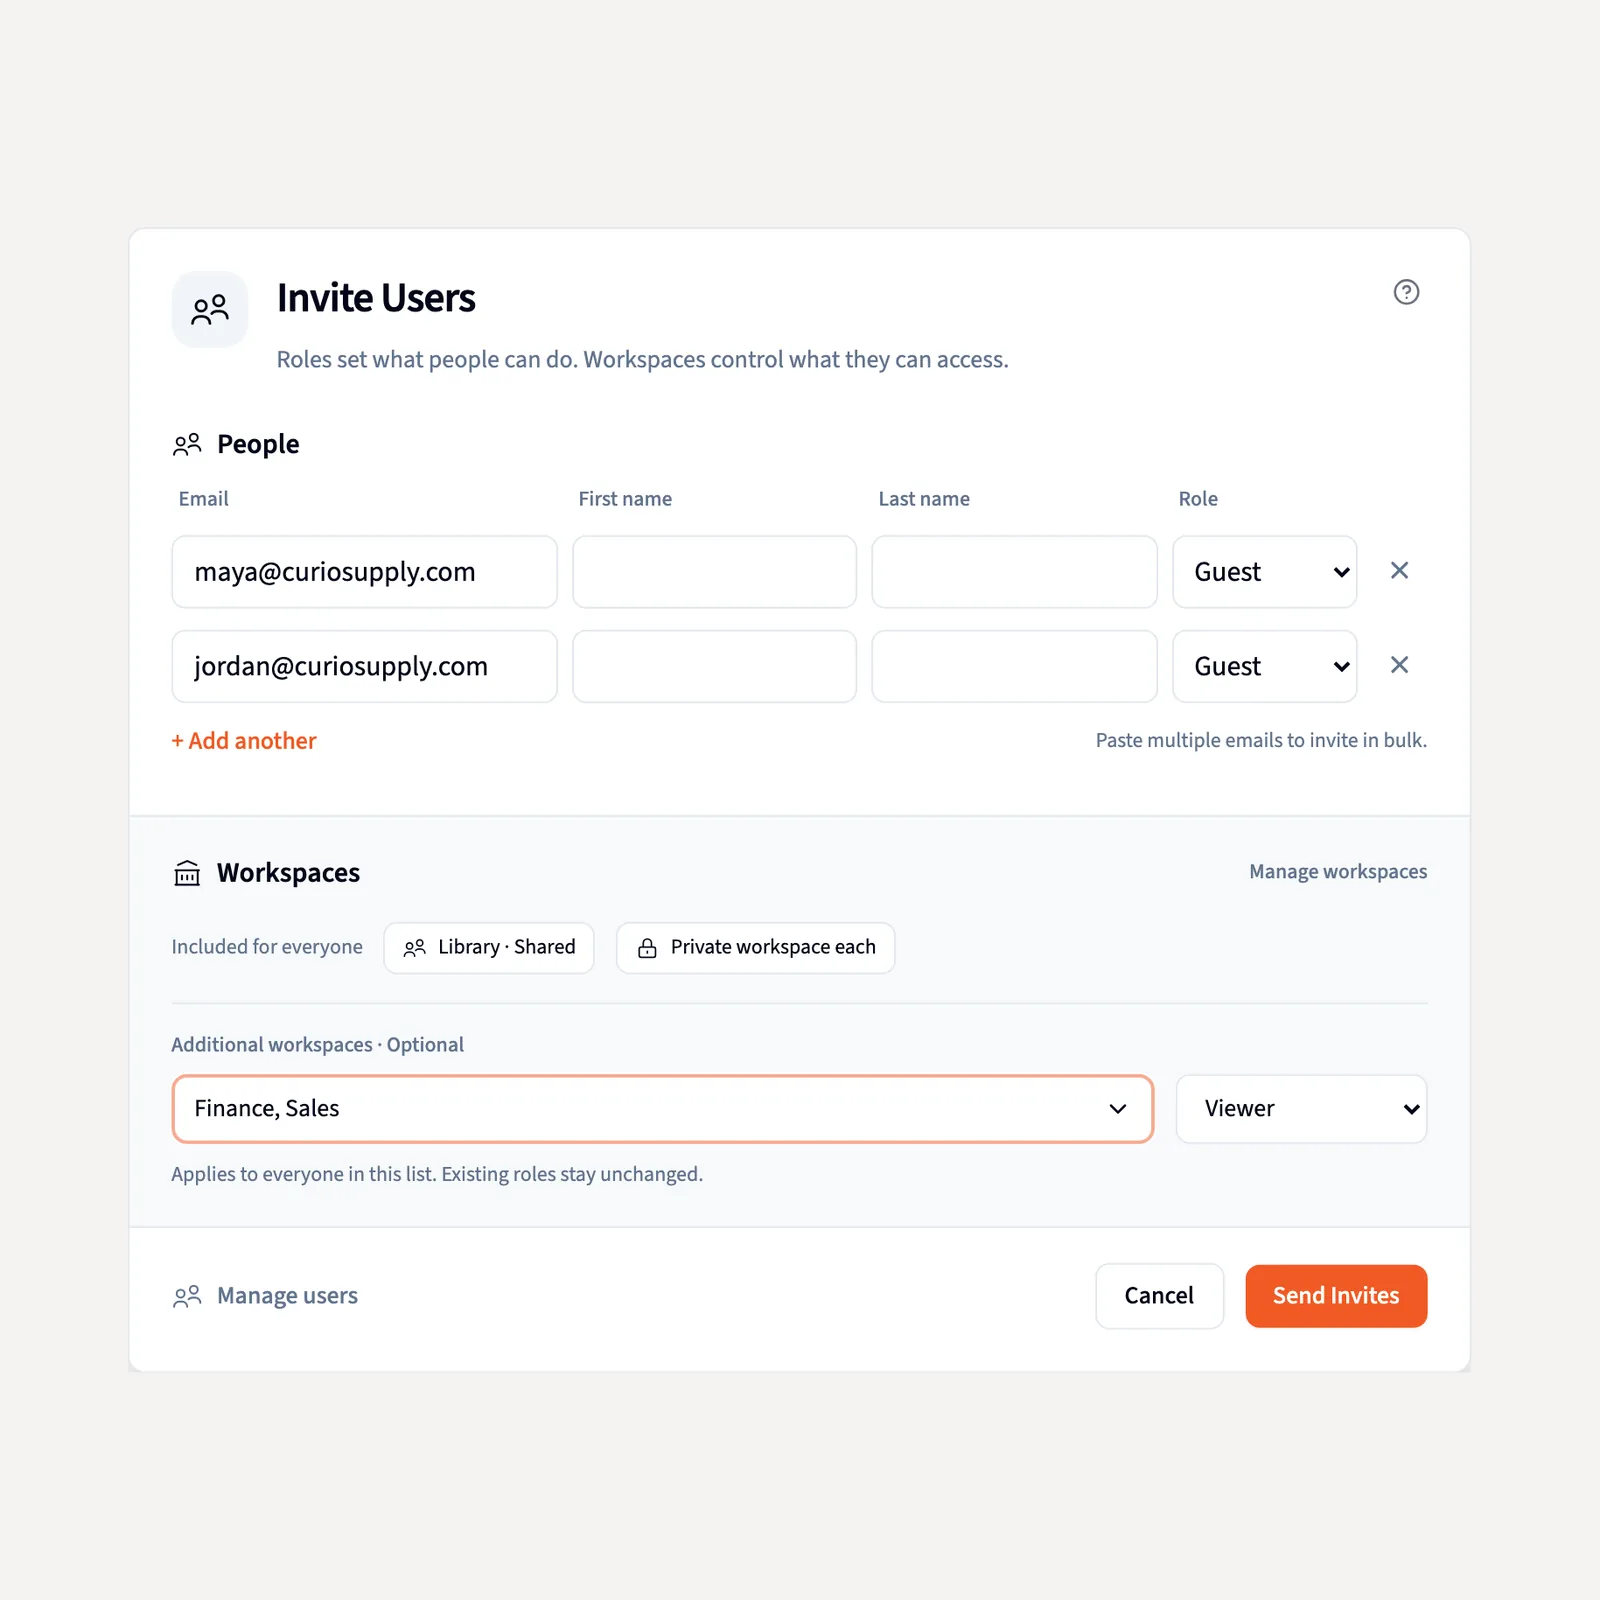
Google, Microsoft, E-Mail und Passwort oder ein Einmalcode, dazu Single Sign-on, das Querri für Sie einrichtet. Wer sich mit einer verifizierten Firmenadresse registriert, bekommt die Organisation angeboten, und Invite Users verteilt eine eingefügte Adressliste auf die richtigen Workspaces.
Audit-Log
Jede Änderung an Zugriffsrichtlinien, jeder API-Schlüssel, der erstellt, widerrufen und genutzt wird, und jede Vergabe von Admin-Zugriff, mit wer, wann, was und IP-Adresse. Änderungen der KI sind als Änderungen der KI gekennzeichnet.
Nutzung, mit der Sie planen können
Jede Belastung nach Nutzer, Projekt, Werkzeug und Modell. Warnungen bei 80 % des Tarifs und ein monatliches Credit-Limit für jede Person: Wer seins erreicht, wird pausiert, alle anderen arbeiten weiter.
Einmal einrichten. Danach fragen alle einfach.
Workspaces anlegen
Legen Sie Finanzen, Vertrieb oder jedes Team an, das Sie brauchen. Fügen Sie eine Adressliste in Invite Users ein und wählen Sie die Workspaces, denen die Personen beitreten.
Zeilenregel für jede Person schreiben
Formulieren Sie sie in einfachen Worten, etwa store_id is one of 101, 102, und prüfen Sie sie mit Preview Access.
Alle fragen, überall
Chat, Dashboards, Claude, API und Embeds wenden denselben Filter an, ohne Code und ohne Neubau pro Bericht.
Die IT setzt die Leitplanken. Wer die Daten kennt, legt ihre Bedeutung fest. Alle anderen fragen einfach.
Datennutzer
Melden Sie sich mit dem Firmenkonto an und erhalten Sie Antworten für Ihren Bereich, im Chat, in Dashboards und in Claude, mit denselben Zahlen wie alle anderen.
Datenverantwortliche
Richten Sie jedes Team einmal ein. Ein Workspace pro Team und ein Zeilenfilter, der jede Person überallhin begleitet: keine Berechtigungen, die pro Dashboard neu gebaut werden, keine regionalen Tabellen per E-Mail.
Datenteam und IT
Single Sign-on einschließlich Microsoft Entra, Zeilenfilter, die vor der Abfrage der KI greifen, ein Audit-Log jeder Zugriffsänderung, Nutzung pro Person und Zertifizierungen, die Ihre Sicherheitsprüfung kennt.
Was die IT zuerst fragt
Kann die KI jemandem Zeilen zeigen, die er nicht sehen darf?
Nein. Der Filter wird auf die Daten angewendet, bevor die Abfrage der KI läuft. Es gibt also nichts jenseits der Zeilen dieser Person, das sie erreichen könnte. Selbst die schriftliche Zusammenfassung der KI stammt aus gefilterten Ergebnissen.
Muss ich Berechtigungen für jedes Dashboard neu bauen?
Nein. Sie schreiben die Regel jeder Person einmal, in einfachen Worten, und sie gilt im Chat, beim Bibliothekar, in Dashboards, in Claude und ChatGPT über MCP, in der API und in Embeds. Ein geteiltes Dashboard läuft für jede angemeldete Person neu.
Was passiert, wenn wir eine neue Quelle anbinden?
Eine Zugriffsrichtlinie kann jede Quelle mit einem bestimmten Spaltennamen abdecken. Eine neue Quelle mit dieser Spalte ist also ab dem Tag gefiltert, an dem sie ankommt. Sie können eine Richtlinie auch auf ausgewählte Quellen beschränken.
Brauchen Personen, die Dashboards nur lesen, eine Lizenz?
Nein. Querri wird nach Nutzung abgerechnet, nicht pro Platz. Sie können also alle dazuholen, die nur lesen, ohne zusätzliche Lizenzen.
Wie melden sich Personen an?
Mit Google, Microsoft, E-Mail und Passwort oder einem Einmalcode. Unternehmen mit einem Identitätsanbieter bekommen Single Sign-on, einschließlich Microsoft Entra, das Querri für sie einrichtet.
Ist Querri zertifiziert, und trainiert es mit unseren Daten?
Querri ist nach SOC 2 Type II, HIPAA und ISO 27001:2022 zertifiziert, und Ihre Daten, Prompts und Ergebnisse trainieren nie ein Modell. Die Daten jedes Kunden liegen in einer eigenen Datenbank und einem eigenen Speicher, im Ruhezustand mit AES-256 verschlüsselt, mit Schlüsseln in AWS KMS.
Welche Tarife enthalten Zugriffsrichtlinien?
Zugriffsrichtlinien funktionieren in jedem Tarif.
Weiter entdecken
Die Bibliothek
Das gemeinsame Verständnis Ihres Unternehmens von seinen Daten, organisiert in Workspaces.
Dashboards
Ein Dashboard teilen. Jede Person sieht trotzdem nur ihre eigenen Zeilen.
API, SDK und CLI
Zeilenregeln gelten für Daten, die über einen Schlüssel gelesen werden, genau wie in der App.
White Label
Halten Sie die Daten jedes Kunden getrennt, mit eigenem Workspace und eigenem Zeilenfilter.
Antworten für alle. Die Kontrolle bleibt bei der IT.
Sehen Sie Preview Access, die Abfrage hinter einer Antwort und das Audit-Log in einem 20-minütigen Rundgang.